اختبار اختراق للويب والتطبيقات وأمان وفحص للكود.
اختبر مواقعك وتطبيقاتك وافحص الكود ومستودعات GitHub بحثًا عن الثغرات والمفاتيح المكشوفة.
أمِّن التطبيقات المبنيّة بأسلوب vibe-coding، وراقب التوفّر وصلاحية النطاق وشهادة SSL، واضبط معدّل واجهات API.

احمِ تطبيقك في ثوانٍ. بلا تثبيت.
التوفّر · SSL · صلاحية النطاق · فحص الموقع · فحص المستودع · اختبار اختراق · الامتثال · جدار حماية مُدار
أضِف موقعك
كل ما عليك لصق عنوان موقعك. لا شيء تثبّته، ولا حاجة لأي خبرة بالأمن أو البرمجة.
كل شيء يعمل من اليوم الأول
مراقبة التوفّر وصلاحية شهادة SSL والنطاق، وفحص شامل للموقع ومستودع GitHub، واختبار اختراق وتحقّق من الامتثال، كلّه انطلاقًا من موقع واحد.
مراقبة على مدار الساعة، وأنت أوّل من يعلم
التوقّف والهجمات والثغرات المستجدّة والشهادات التي قاربت على الانتهاء، كلّها تحت عين ساهرة لا تنام، فيصلك خبرها قبل أن يلاحظ مستخدموك شيئًا.
ثغرات الويب التي نرصدها ونصلحها.
ثغرات يوم الصفر تظهر يوميًا، والذكاء الاصطناعي يعيد إنتاج العيوب القديمة نفسها على نطاق واسع. نتتبّع الثغرات لحظيًا ونرصد ما قد يتحوّل منها إلى اختراق، قبل أن يسبقنا إليه مهاجم.
حقن SQL
Criticalأدوات الذكاء الاصطناعي تمرّر مدخلات المستخدم إلى استعلامات قاعدة البيانات دون تدقيق، فيتسلّل المهاجمون من الباب مباشرة.
تجاوز المصادقة
Criticalمسار أُطلق بلا تحقّق من تسجيل الدخول. أمر يتكرّر أكثر مما تظنّ.
حاويات تخزين مكشوفة
Criticalبيانات عملاء في حاوية مفتوحة يقرؤها الإنترنت بأكمله.
أسرار مكتوبة في الكود
Criticalمفاتيح API وكلمات مرور حقيقية دُوّنت مباشرة داخل الكود.
البرمجة عبر المواقع (XSS)
Highغائبة عن معظم ما يولّده الذكاء الاصطناعي، فيتمكّن سكربت يزرعه مهاجم من العمل على أجهزة مستخدميك.
حقن الأوامر (Prompt injection)
Highوكلاء الذكاء الاصطناعي يفشون بياناتك متى ما صاغ المهاجم طلبه بالطريقة المناسبة.
حقن SQL
Criticalأدوات الذكاء الاصطناعي تمرّر مدخلات المستخدم إلى استعلامات قاعدة البيانات دون تدقيق، فيتسلّل المهاجمون من الباب مباشرة.
تجاوز المصادقة
Criticalمسار أُطلق بلا تحقّق من تسجيل الدخول. أمر يتكرّر أكثر مما تظنّ.
حاويات تخزين مكشوفة
Criticalبيانات عملاء في حاوية مفتوحة يقرؤها الإنترنت بأكمله.
أسرار مكتوبة في الكود
Criticalمفاتيح API وكلمات مرور حقيقية دُوّنت مباشرة داخل الكود.
البرمجة عبر المواقع (XSS)
Highغائبة عن معظم ما يولّده الذكاء الاصطناعي، فيتمكّن سكربت يزرعه مهاجم من العمل على أجهزة مستخدميك.
حقن الأوامر (Prompt injection)
Highوكلاء الذكاء الاصطناعي يفشون بياناتك متى ما صاغ المهاجم طلبه بالطريقة المناسبة.
SSRF
Highيمكن خداع الخادم ليجلب روابط داخلية ما كان ينبغي له الاقتراب منها.
وصول مباشر غير آمن للبيانات
Highيكفي تغيير رقم واحد في الرابط لتقرأ بيانات شخص آخر.
اعتماديات قديمة
Highحزمة ذات ثغرة معروفة ما زال مشروعك يعتمد عليها.
إعادة توجيه مفتوحة
Mediumرابط تسجيل دخول يقود المستخدمين بهدوء إلى صفحة يديرها مهاجم.
تشفير ضعيف أو معدوم
Mediumكلمات مرور مخزَّنة كنصّ مكشوف، أو رموز يسهل تخمينها.
غياب حدود المعدّل
Mediumتسجيل دخول أو واجهة API بلا سقف، مشرَّعة أمام هجمات التخمين والكشط.
SSRF
Highيمكن خداع الخادم ليجلب روابط داخلية ما كان ينبغي له الاقتراب منها.
وصول مباشر غير آمن للبيانات
Highيكفي تغيير رقم واحد في الرابط لتقرأ بيانات شخص آخر.
اعتماديات قديمة
Highحزمة ذات ثغرة معروفة ما زال مشروعك يعتمد عليها.
إعادة توجيه مفتوحة
Mediumرابط تسجيل دخول يقود المستخدمين بهدوء إلى صفحة يديرها مهاجم.
تشفير ضعيف أو معدوم
Mediumكلمات مرور مخزَّنة كنصّ مكشوف، أو رموز يسهل تخمينها.
غياب حدود المعدّل
Mediumتسجيل دخول أو واجهة API بلا سقف، مشرَّعة أمام هجمات التخمين والكشط.
Scan & protect
افحص المواقع والتطبيقات بحثًا عن الثغرات.
افحص موقعك وتطبيقاتك ومستودعات GitHub والكود الذي يولّده الذكاء الاصطناعي بحثًا عن الثغرات، مع اختبارات اختراق آلية تعمل على مدار الساعة. نحدّث قاعدة بيانات الثغرات يوميًا وننبّهك لحظة ظهور أي مشكلة جديدة، وكلٌّ منها مصحوبة بإصلاح بلغة واضحة.
Start scanning free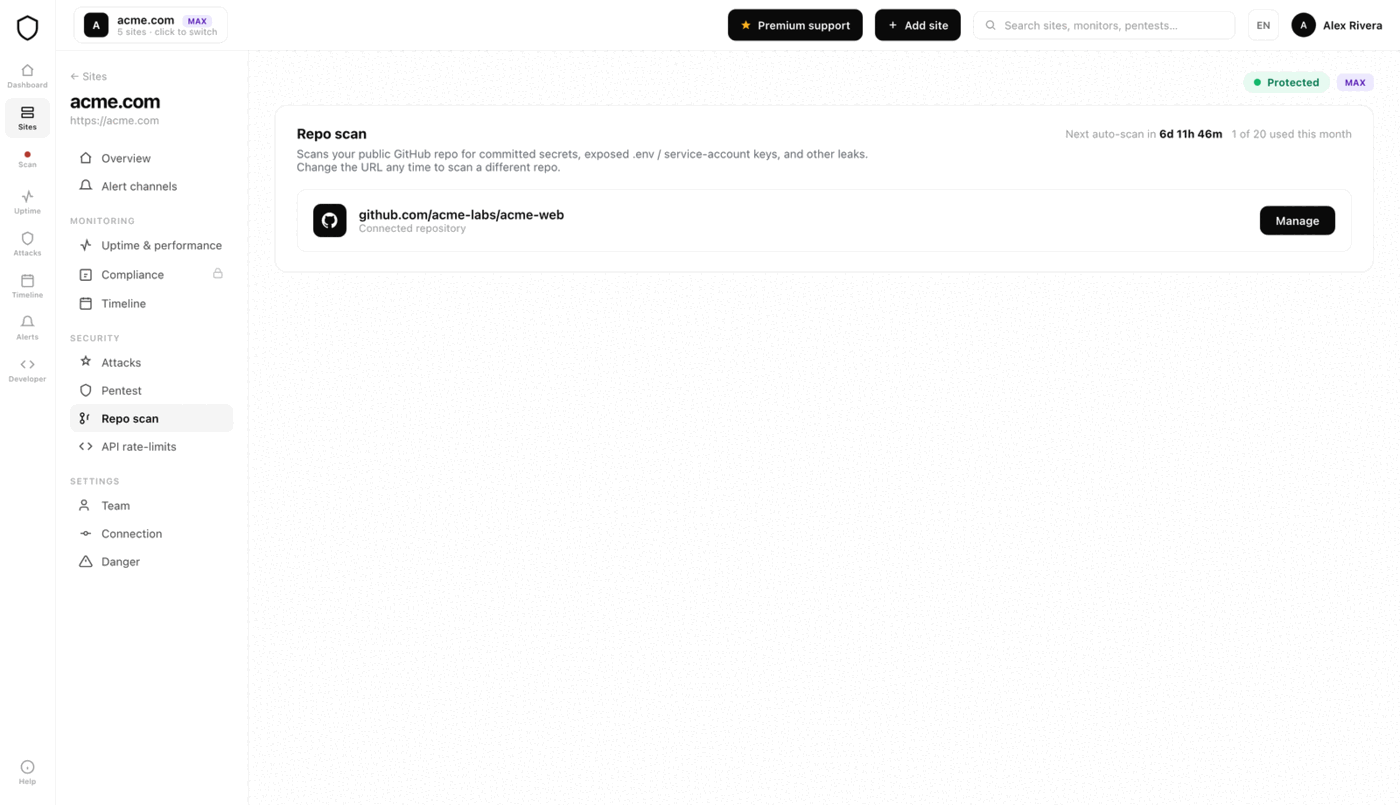
مصمّم للمطوّرين
افحص الكود الذي يولّده الذكاء الاصطناعي وأمِّنه.
افحص تطبيقك من سطر الأوامر، اربطه بخطّ CI، وشغّل الفحوص داخل Claude وCursor وWindsurf مباشرة.
$ npx @jikida/scan yourapp.com
✓ 41 templates · grade B
 HIGH  Exposed Stripe key
{ "jikida": { "command": "npx",
    "args": ["-y", "@jikida/mcp"] } }
$ npx @jikida/init
✓ Next.js detected · SDK added
ثبّته بسطر واحد · 30 ثانية


Firewall & rate limits
ضبط معدّل واجهات API & حماية من الهجمات.
تحكّم في حدود معدّل API، واصدّ الهجمات في بيئة الإنتاج، واحمِ موقعك من البوتات الخبيثة، مع خداع نشط وجدار حماية WAF مُدار—كل ذلك من مكان واحد.
Explore the managed WAF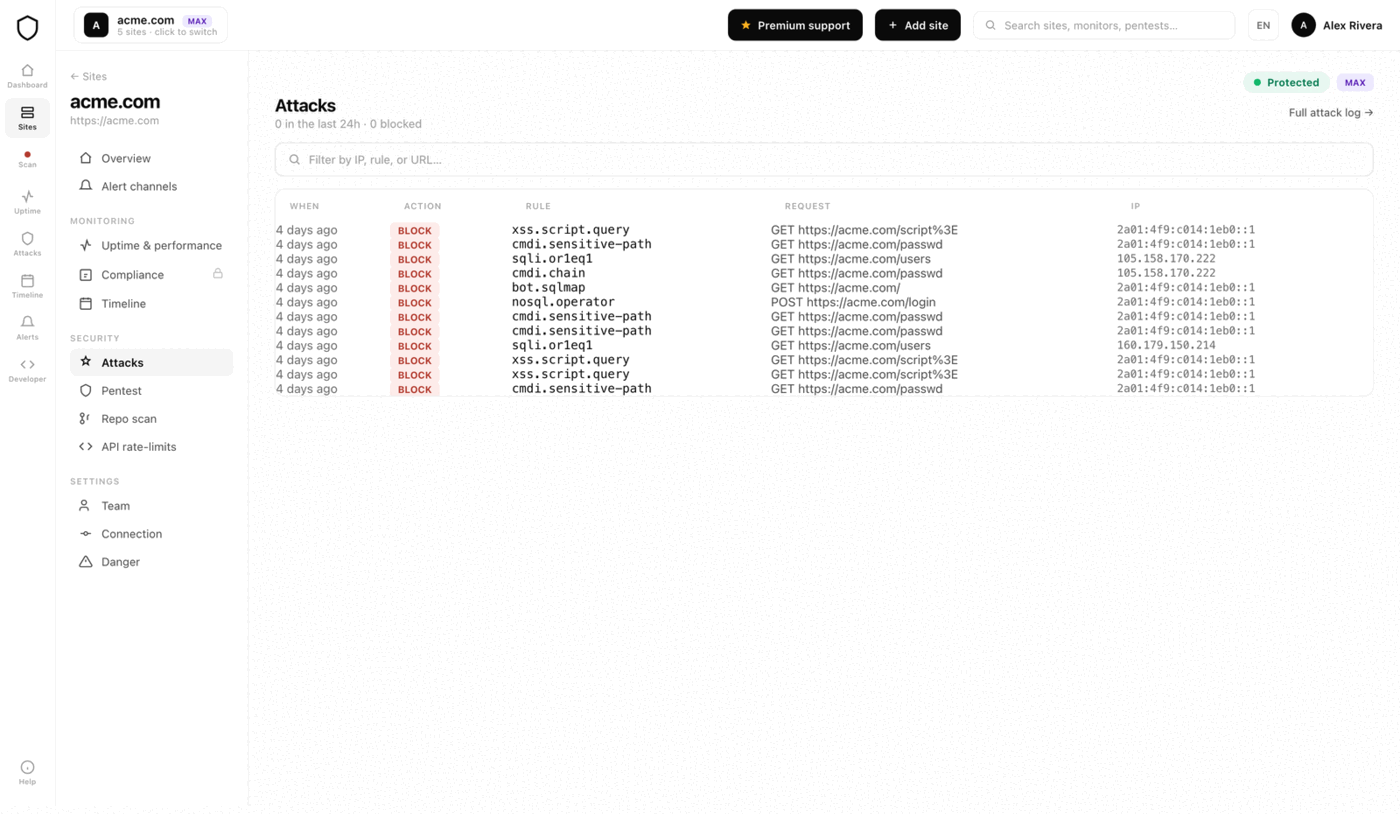
Uptime & monitoring
مراقبة توفّر الموقع وSSL والنطاق.
نفحص موقعك من مراكز بيانات موزّعة حول العالم، ولا نطلق التنبيه إلا حين تتّفق عدّة مناطق على أنّه متوقّف فعلًا. كما نراقب شهادة SSL وصلاحية نطاقك، فلا ينتهي أيّ منهما دون سابق إنذار.
See uptime monitoring
Cloud security
See what your AWS account is exposing.
Connect your AWS account read-only in two clicks, no keys to copy, and Jikida reviews it against the Well-Architected best practices. You get a graded report of public S3 buckets, over-permissioned IAM, a root account without MFA, open security groups and unencrypted data, plus the cost checks that catch idle resources quietly running up the bill. Every finding names the exact resource and the fix.
See AWS cloud securityتنبيهات الهجمات والتوقّف، تصلك أينما كنت.
مفتاح API مسرَّب يُستغلّ عادةً خلال ساعة. وموقع يتوقّف في الثالثة فجرًا يظلّ يخسرك العملاء حتى ينتبه أحد. لذا يسهر Jikida على مدار الساعة ويصل إليك في اللحظة الحاسمة، عبر القناة التي تلازمها أصلًا.
كل هجمة مصدودة وكل ثغرة مستجدّة. تصلك حقن SQL وموجات البوتات ودفعات حشو بيانات الاعتماد مقرونةً بالحمولة والقاعدة التي فُعّلت، وفي لحظة ظهور ثغرة جديدة على موقعك تعلم بها فورًا مع إصلاح واضح جاهز للتطبيق.
فحوص التوفّر من مناطق متعدّدة تنبّهك لحظة توقّف موقعك، قبل أن يشعر مستخدموك. كما نذكّرك قبل انتهاء شهادة TLS بوقت كافٍ يجنّبك تحوّل القفل إلى الأحمر، وقبل أن ينقضي تسجيل النطاق بهدوء، فلا يباغتك شيء.
يصلك التنبيه ذاته حيثما تعمل: البريد الإلكتروني وتطبيق Jikida Alerts على هاتفك افتراضيًا، إضافةً إلى Slack وDiscord وTelegram وwebhook موقَّع لنقطة النهاية الخاصة بك. البريد قد يفوتك، أمّا التطبيق فيرنّ حتى تجيب، فيوقظك فعلًا حين يقع عطل الثالثة فجرًا. أضِف أجهزة زملائك وبريدهم كذلك، وحدّد لكل موقع القنوات التي تُفعَّل.
 Vercel
 Next.js
 Laravel
 PHP
 Supabase
 Firebase
 Cursor
 Windsurf
 Claude Code
 FastAPI
 Django
 Rails
 Go
 Rust
 Express
 Cloudflare
 Railway
 WordPress
 Lovable
 ReplitVercelNext.jsLaravelPHPSupabaseFirebaseCursorWindsurfClaude CodeFastAPIDjangoRailsGoRustExpressCloudflareRailwayWordPressLovableReplit
One platform · One install
منصّة أمانك بأكملها تسهر عليك في 30 ثانية.
ابدأ مجانًا بلا بطاقة. أضِف موقعك فتنطلق المراقبة والفحص والتنبيهات في أقل من دقيقة.
الأسئلة الشائعة.
كل ما يخطر ببال الناس قبل أن يبدؤوا. ما زلت متردّدًا؟ نحن على بُعد رسالة واحدة.
لا. ما عليك سوى إضافة نطاقك، فتعمل فحوص المسح واختبار الاختراق والتوفّر وSSL والامتثال جميعها من جانبنا، دون تثبيت شيء ودون تغيير في DNS. أمّا حزمة SDK ذات السطر الواحد وإضافة WordPress فاختياريتان تمامًا: تضيفهما فقط حين تريد تشغيل جدار الحماية المُدار وحدود المعدّل داخل تطبيقك.
لا. الفحص والمراقبة لا يمسّان حركة مرورك الحيّة إطلاقًا، فلا سبيل لأن يؤثّرا في موقعك. وإن ثبّتّ حزمة SDK لجدار الحماية، فهي تضيف نحو أربع ميليثانية لكل طلب، ومصمَّمة على مبدأ الفشل الآمن: إن تعذّر الوصول إلى خدمتنا يومًا، تُمرَّر كل الطلبات ويواصل تطبيقك عمله بشكل طبيعي. تطبيقك لا يتوقّف لحظة، ولا يتأخّر سوى تحديث سياساتنا الحيّة حتى نعود.
نعم، الباقة المجانية حقيقية ولا تطلب أي بطاقة. تشمل موقعًا واحدًا مع جدار الحماية المُدار، وحتى خمسة مراقبي توفّر، واختبار اختراق شهريًا، وكشف البوتات، والخداع النشط، وصفحة حالة عامّة، وأدوات MCP لمحرّرك الذكي، وسبعة أيام من السجلّات. ابقَ عليها ما شئت، ولا تُرقّي إلا حين تحتاج مواقع أكثر أو فحوصًا أسرع أو حفظًا أطول.
لا شيء يتعطّل ولا تفقد أي بيانات. يعود حسابك ببساطة إلى الباقة المجانية في نهاية دورة الفوترة: تبقى مواقعك وسجلّك وإعداداتك كما هي، ولا تتوقّف سوى المزايا المدفوعة (مواقع إضافية، وفترات فحص أسرع، وقواعد WAF مخصّصة، وحفظ سجلّات أطول). ويمكنك إعادة الاشتراك متى شئت لتكمل من حيث توقّفت.
إنّه يكمّل Cloudflare لا أن يحلّ محلّه. فـ Cloudflare هو شبكة توزيع المحتوى والحافة لديك، أمّا Jikida فهو طبقة الأمان للتطبيق الذي خلفها: يفحص ويختبر الاختراق ويراقب التوفّر ويلتقط الأسرار المسرَّبة في كودك ويصدّ الهجمات بقواعد يمكنك تدقيقها. معظم العملاء يشغّلونهما معًا، ونحن نبقي عناوين IP الخاصة بأدوات الفحص لدينا خارج جدار حماية Cloudflare، حتى لا تولّد قاعدة WAF تنبيه توقّف كاذبًا.
نفحص مواقعك وتطبيقات الويب ومستودعات GitHub أو GitLab والكود الذي يولّده الذكاء الاصطناعي على جهازك، بحثًا عن الثغرات وأخطاء الإعدادات والأسرار والمفاتيح المكشوفة. الفحوص صمّمها خبراء أمن سيبراني، وتعمل عند كل دفعة كود، ثم على موقعك الحيّ، ووفق جدول متكرّر، ويمكنك إطلاق فحص جديد متى شئت. وكل نتيجة تأتيك مع إصلاح بلغة واضحة تلصقه في محرّرك مباشرة.
يصلك التنبيه ذاته حيثما تعمل: البريد الإلكتروني وتطبيق Jikida Alerts على هاتفك افتراضيًا، إضافةً إلى Slack وDiscord وTelegram وwebhook موقَّع لنقطة النهاية الخاصة بك. البريد قد يفوتك، أمّا التطبيق فيرنّ حتى تجيب، فيوقظك فعلًا حين يقع عطل الثالثة فجرًا. ويمكنك إضافة زملائك وتحديد القنوات التي تُفعَّل لكل موقع.
لا. صُمّم Jikida للجميع، من روّاد الأعمال لأول مرّة ومن يبنون بالذكاء الاصطناعي، إلى المطوّرين المخضرمين وفرق الأمن. يعمل تلقائيًا، ويشرح كل نتيجة بلغة واضحة، ويسلّمك إصلاحًا جاهزًا للّصق بدل تقرير مثقل بالمصطلحات. إن كنت تستطيع إضافة نطاق، فأنت تستطيع استخدامه، وإن أردت التعمّق فالخيار متاح.
نعم. يمنح خادم MCP لدينا كلًّا من Claude Code وCursor وWindsurf وVS Code أدوات أمان حقيقية: فحص موقع، ومراجعة الكود الذي كتبته للتوّ، وشرح حكم جدار الحماية، والتقاط الأسرار المسرَّبة، كلّها داخل محرّرك مباشرة. وهو للقراءة فقط افتراضيًا ويُرجع بيانات منظَّمة، فيبني مساعدك استنتاجه على حقائق لا على تخمين.
نعم. نحن لا نخزّن بيانات تطبيقك، بل السجلّات والنتائج اللازمة فقط لتشغيل فحوصك وعرض سجلّك، ضمن مدّة الحفظ الخاصة بباقتك. تلك السجلّات وتفاصيل حسابك وأي رموز، مشفَّرة أثناء التخزين، والتنبيهات لا تسرّب أبدًا أي معرّفات داخلية. أمّا المدفوعات فتُدار بالكامل عبر Stripe، فلا نرى بطاقتك ولا نخزّنها إطلاقًا. Jikida يعمل بمبدأ الفشل الآمن وللقراءة فقط افتراضيًا، فهو يقلّل مخاطرك لا يزيدها.
Enter your URL at jikida.io for a free scan in about 30 seconds, or run npx @jikida/scan yourdomain.com from your terminal. The pentest checks security headers, TLS, exposed .env and .git files, secrets leaked in client code, and email security. On a paid plan the deep pass adds a CVE version fingerprint, an open-port scan, admin-panel enumeration, GraphQL introspection, reflected-origin CORS, reflected XSS, open redirect, subdomain takeover and a login brute-force-resistance probe. Every finding grades A to F and comes with a copy-paste fix.
Connect a GitHub, GitLab or Bitbucket repo, or add the MCP server to Claude Code, Cursor or Windsurf so your AI editor scans as you write. The scan finds committed secrets and API keys, dangerous code patterns, and Supabase RLS, Firebase and open S3 misconfigurations. It cross-references every dependency against OSV, the live vulnerability database, plus an auto-updating malicious-package feed that catches typosquats and supply-chain attacks. It is the common vibe-coding mistakes, found before they reach production.