Pentest web & app, sécurité & scan de code
Pentestez et scannez votre site, vos apps & GitHub à la recherche de failles & de clés exposées.
Sécurisez vos apps vibe-codées, surveillez l'uptime, le SSL & l'expiration du domaine, et limitez le débit de vos API.

Protégez votre app en quelques secondes. Zéro installation.
Uptime · SSL · Expiration domaine · Scan du site · Scan du repo · Pentest · Conformité · Pare-feu managé
Ajoutez votre site
Collez votre domaine. Rien à installer, et aucune connaissance en sécurité ou en code requise.
Tout s'active dès le premier jour
Uptime, expiration SSL et domaine, un scan complet du site et de GitHub, un pentest et un contrôle de conformité, le tout à partir de ce seul site.
Surveillé 24/7 & alerté en premier
Pannes, attaques, nouvelles failles et certificats qui expirent sont surveillés en continu, et chaque événement vous parvient avant même que vos utilisateurs ne le remarquent.
Les failles web que nous détectons et corrigeons.
De nouveaux zero-days apparaissent chaque jour et l'IA reproduit les mêmes vieilles failles à grande échelle. Nous suivons les vulnérabilités en temps réel et attrapons celles qui tournent à la fuite, avant un attaquant.
Injection SQL
CriticalLes outils IA collent volontiers les entrées utilisateur directement dans les requêtes de base de données, et les attaquants entrent sans effort.
Contournement d'authentification
CriticalUne route livrée sans vérification de connexion. Cela arrive plus souvent qu'on ne le croit.
Buckets de stockage publics
CriticalDes données clients posées dans un bucket que tout internet peut lire.
Secrets en dur
CriticalDe vraies clés API et de vrais mots de passe committés directement dans le code.
Cross-site scripting (XSS)
HighAbsent de la plupart du code généré par IA, donc un script planté par un attaquant s'exécute chez vos utilisateurs.
Injection de prompt
HighLes agents IA livrent des données quand un attaquant les demande simplement de la bonne façon.
Injection SQL
CriticalLes outils IA collent volontiers les entrées utilisateur directement dans les requêtes de base de données, et les attaquants entrent sans effort.
Contournement d'authentification
CriticalUne route livrée sans vérification de connexion. Cela arrive plus souvent qu'on ne le croit.
Buckets de stockage publics
CriticalDes données clients posées dans un bucket que tout internet peut lire.
Secrets en dur
CriticalDe vraies clés API et de vrais mots de passe committés directement dans le code.
Cross-site scripting (XSS)
HighAbsent de la plupart du code généré par IA, donc un script planté par un attaquant s'exécute chez vos utilisateurs.
Injection de prompt
HighLes agents IA livrent des données quand un attaquant les demande simplement de la bonne façon.
SSRF
HighLe serveur peut être trompé pour aller chercher des URL internes qu'il ne devrait jamais toucher.
Accès direct non sécurisé aux objets
HighChangez un id dans l'URL et vous lisez les données de quelqu'un d'autre.
Dépendances obsolètes
HighUn paquet à la vulnérabilité connue que votre projet importe toujours.
Redirection ouverte
MediumUn lien de connexion qui redirige discrètement les utilisateurs vers la page d'un attaquant.
Chiffrement faible ou absent
MediumDes mots de passe stockés en clair, ou des jetons que n'importe qui peut deviner.
Limites de débit absentes
MediumUne connexion ou une API sans plafond, grande ouverte au brute force et au scraping.
SSRF
HighLe serveur peut être trompé pour aller chercher des URL internes qu'il ne devrait jamais toucher.
Accès direct non sécurisé aux objets
HighChangez un id dans l'URL et vous lisez les données de quelqu'un d'autre.
Dépendances obsolètes
HighUn paquet à la vulnérabilité connue que votre projet importe toujours.
Redirection ouverte
MediumUn lien de connexion qui redirige discrètement les utilisateurs vers la page d'un attaquant.
Chiffrement faible ou absent
MediumDes mots de passe stockés en clair, ou des jetons que n'importe qui peut deviner.
Limites de débit absentes
MediumUne connexion ou une API sans plafond, grande ouverte au brute force et au scraping.
Scan & protect
Scannez sites et apps à la recherche de vulnérabilités.
Scannez votre site, vos apps, vos repos GitHub et le code généré par IA à la recherche de vulnérabilités, avec des pentests automatisés qui tournent en continu. Nous mettons à jour notre base de vulnérabilités chaque jour et vous alertons dès qu'un nouveau problème apparaît, chacun accompagné d'un correctif en langage clair.
Start scanning free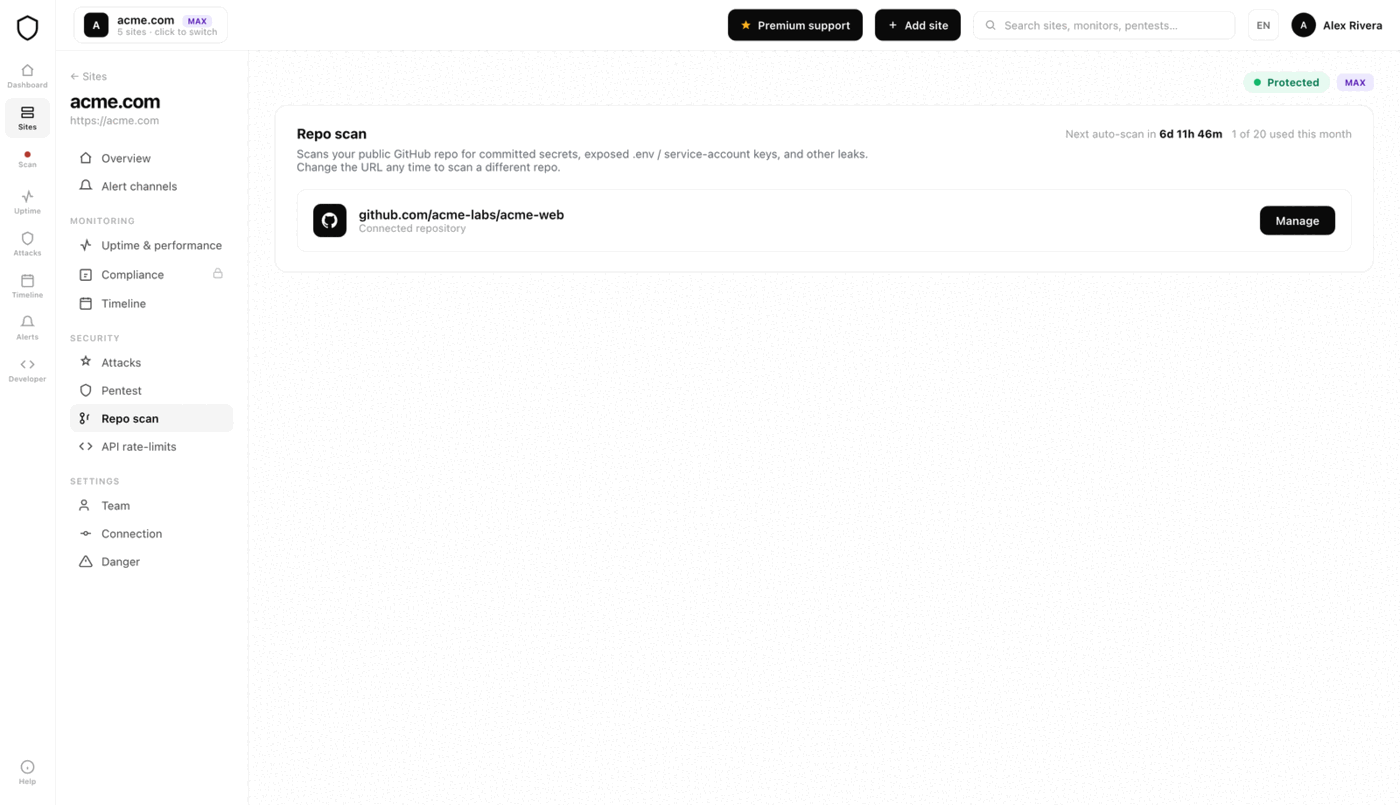
Conçu pour les développeurs
Scannez et sécurisez le code généré par IA.
Scannez votre app depuis le terminal, intégrez-la à votre CI, et lancez les contrôles directement dans Claude, Cursor et Windsurf.
$ npx @jikida/scan yourapp.com
✓ 41 templates · grade B
 HIGH  Exposed Stripe key
{ "jikida": { "command": "npx",
    "args": ["-y", "@jikida/mcp"] } }
$ npx @jikida/init
✓ Next.js detected · SDK added
Installez en une ligne · 30 secondes


Firewall & rate limits
Limitation de débit d'API & protection anti-attaques.
Gérez les limites de débit des API, bloquez les attaques en production et protégez-vous contre les mauvais bots, avec de la déception active et un WAF managé—le tout au même endroit.
Explore the managed WAF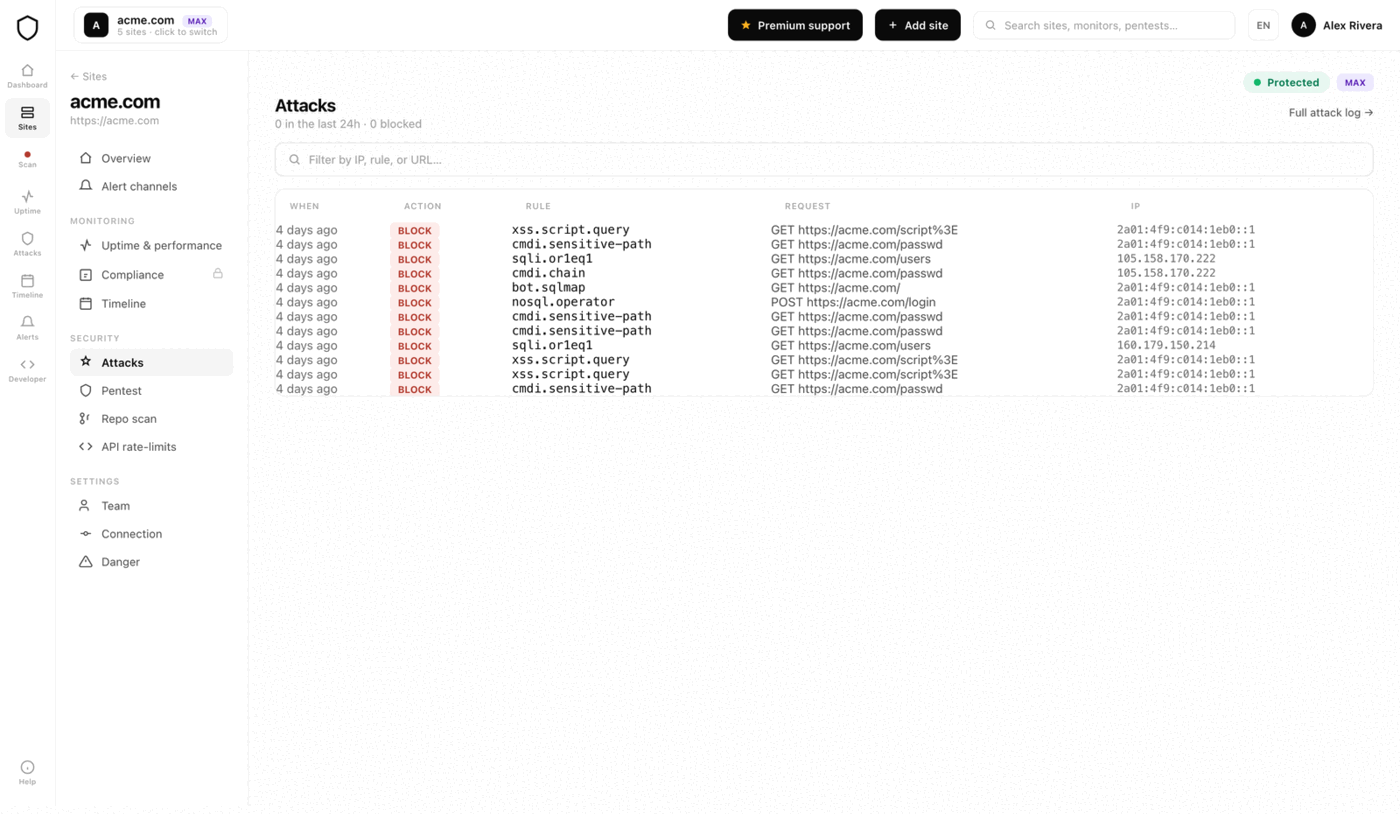
Uptime & monitoring
Uptime, SSL & surveillance de domaine.
Votre site est vérifié depuis des data centers partout dans le monde, et une alerte ne se déclenche que lorsque plusieurs régions s'accordent à dire qu'il est réellement hors ligne. Nous surveillons aussi l'expiration de votre certificat SSL et de votre domaine, pour qu'aucun des deux n'expire sans prévenir.
See uptime monitoring
Cloud security
See what your AWS account is exposing.
Connect your AWS account read-only in two clicks, no keys to copy, and Jikida reviews it against the Well-Architected best practices. You get a graded report of public S3 buckets, over-permissioned IAM, a root account without MFA, open security groups and unencrypted data, plus the cost checks that catch idle resources quietly running up the bill. Every finding names the exact resource and the fix.
See AWS cloud securityAlertes et notifications de panne, où que vous soyez.
Une clé API exposée est généralement exploitée dans l'heure. Un site qui tombe à 3h du matin vous coûte des clients jusqu'à ce que quelqu'un s'en aperçoive. Jikida surveille en continu et vous joint à la seconde où ça compte, sur le canal que vous utilisez déjà.
Chaque attaque bloquée et chaque nouvelle faille trouvée. Injection SQL, vagues de bots et pics de credential stuffing arrivent avec le payload et la règle qui s'est déclenchée, et dès qu'une nouvelle vulnérabilité apparaît sur votre site, vous en êtes informé avec un correctif clair prêt à appliquer.
Les vérifications d'uptime depuis plusieurs régions vous préviennent dès qu'un site tombe, avant vos utilisateurs. Vous recevez aussi un rappel bien avant que le certificat TLS n'expire et que le cadenas ne devienne rouge, ou que le domaine n'expire discrètement, pour que rien ne vous prenne au dépourvu.
La même alerte vous parvient là où vous travaillez déjà : e-mail et l'app mobile Jikida Alerts par défaut, plus Slack, Discord, Telegram et un webhook signé pour votre propre endpoint. Un e-mail peut passer inaperçu ; l'app sonne jusqu'à ce que vous répondiez, donc une panne à 3h du matin vous réveille vraiment. Ajoutez aussi les appareils et les e-mails de vos coéquipiers, et choisissez par site quels canaux se déclenchent.
 Vercel
 Next.js
 Laravel
 PHP
 Supabase
 Firebase
 Cursor
 Windsurf
 Claude Code
 FastAPI
 Django
 Rails
 Go
 Rust
 Express
 Cloudflare
 Railway
 WordPress
 Lovable
 ReplitVercelNext.jsLaravelPHPSupabaseFirebaseCursorWindsurfClaude CodeFastAPIDjangoRailsGoRustExpressCloudflareRailwayWordPressLovableReplit
One platform · One install
Toute votre plateforme de sécurité, en veille en 30 secondes.
Gratuit pour démarrer, sans carte. Ajoutez votre site et la surveillance, les scans et les alertes commencent en moins d'une minute.
Questions fréquentes.
Tout ce que les gens demandent avant de se lancer. Encore un doute ? Nous sommes à un message.
Non. Ajoutez votre domaine et le scan, le pentest, l'uptime, le SSL et les contrôles de conformité s'exécutent tous de notre côté, sans rien à installer et sans changement DNS. Le SDK en une ligne et le plugin WordPress sont optionnels : vous ne les ajoutez que lorsque vous voulez le pare-feu managé et les limites de débit à l'intérieur de votre app.
Non. Le scan et la surveillance ne touchent jamais votre trafic en production, ils ne peuvent donc pas affecter votre site. Si vous installez le SDK pour le pare-feu, il ajoute environ quatre millisecondes par requête et est fail-open par conception : si notre service est un jour injoignable, chaque requête passe et votre app continue de fonctionner normalement. Votre app continue de servir tout du long ; seules nos mises à jour de politique en direct sont suspendues jusqu'à notre retour.
Oui, l'offre gratuite est réelle et ne demande aucune carte. Elle couvre un site avec le pare-feu managé, jusqu'à cinq moniteurs d'uptime, un pentest par mois, la détection de bots, la déception active, une page de statut publique, les outils MCP pour votre éditeur IA et sept jours de logs. Vous pouvez y rester aussi longtemps que vous le souhaitez et ne passer à une offre supérieure que lorsque vous avez besoin de plus de sites, de vérifications plus rapides ou d'une rétention plus longue.
Rien ne casse et vous ne perdez aucune donnée. Votre compte revient simplement à l'offre gratuite à la fin de la période de facturation : vos sites, votre historique et vos réglages restent, et seuls les extras payants (sites supplémentaires, intervalles plus rapides, règles WAF personnalisées, rétention des logs plus longue) se désactivent. Vous pouvez vous réabonner à tout moment et reprendre là où vous vous étiez arrêté.
Il complète Cloudflare plutôt que de le remplacer. Cloudflare est votre CDN et votre edge ; Jikida est la couche de sécurité de l'app derrière, qui scanne, penteste, surveille l'uptime, détecte les secrets exposés dans votre code et bloque les attaques avec des règles que vous pouvez auditer. La plupart des clients utilisent les deux, et nous tenons les IP de nos vérificateurs hors de votre pare-feu Cloudflare pour qu'une règle WAF ne simule jamais une alerte de panne.
Vos sites, vos web apps, vos repos GitHub ou GitLab et le code généré par IA sur votre machine sont analysés à la recherche de vulnérabilités, de mauvaises configurations et de secrets et clés exposés. Les contrôles sont conçus par des experts en cybersécurité et s'exécutent à chaque push, à nouveau sur votre site en production, et selon un calendrier récurrent, et vous pouvez lancer une nouvelle vérification à tout moment. Chaque constat s'accompagne d'un correctif en langage clair à coller dans votre éditeur.
La même alerte vous parvient là où vous travaillez déjà : e-mail et l'app mobile Jikida Alerts par défaut, plus Slack, Discord, Telegram et un webhook signé pour votre propre endpoint. Un e-mail peut passer inaperçu ; l'app sonne jusqu'à ce que vous répondiez, donc une panne à 3h du matin vous réveille vraiment. Vous pouvez ajouter des coéquipiers et choisir par site quels canaux se déclenchent.
Non. Jikida est fait pour tout le monde, du fondateur débutant et du vibe coder jusqu'aux développeurs chevronnés et aux équipes sécurité. Il fonctionne automatiquement, explique chaque constat en langage clair et vous remet un correctif prêt à coller au lieu d'un rapport en jargon. Si vous savez ajouter un domaine, vous savez l'utiliser, et si vous voulez de la profondeur, elle est là aussi.
Oui. Notre serveur MCP donne à Claude Code, Cursor, Windsurf et VS Code de vrais outils de sécurité : scanner un site, relire le code que vous venez d'écrire, expliquer un verdict du pare-feu et détecter les secrets exposés, directement dans l'éditeur. Il est en lecture seule par défaut et renvoie des données structurées, donc votre assistant raisonne sur des faits au lieu de deviner.
Oui. Nous ne stockons pas les données de votre application, seulement les logs et les résultats nécessaires pour effectuer vos vérifications et afficher votre historique, conservés pendant la fenêtre de rétention de votre offre. Ces logs, les détails de votre compte et tout jeton sont chiffrés au repos, et les alertes ne divulguent jamais d'identifiants internes. Les paiements sont entièrement gérés par Stripe, nous ne voyons donc ni ne stockons jamais votre carte. Jikida est fail-open et en lecture seule par défaut, donc il réduit votre risque au lieu d'en ajouter.
Enter your URL at jikida.io for a free scan in about 30 seconds, or run npx @jikida/scan yourdomain.com from your terminal. The pentest checks security headers, TLS, exposed .env and .git files, secrets leaked in client code, and email security. On a paid plan the deep pass adds a CVE version fingerprint, an open-port scan, admin-panel enumeration, GraphQL introspection, reflected-origin CORS, reflected XSS, open redirect, subdomain takeover and a login brute-force-resistance probe. Every finding grades A to F and comes with a copy-paste fix.
Connect a GitHub, GitLab or Bitbucket repo, or add the MCP server to Claude Code, Cursor or Windsurf so your AI editor scans as you write. The scan finds committed secrets and API keys, dangerous code patterns, and Supabase RLS, Firebase and open S3 misconfigurations. It cross-references every dependency against OSV, the live vulnerability database, plus an auto-updating malicious-package feed that catches typosquats and supply-chain attacks. It is the common vibe-coding mistakes, found before they reach production.