Web- & App-Pentest, Sicherheit & Code-Scan.
Pentesten und scannen Sie Websites, Web-Apps, Code & GitHub auf Schwachstellen & offengelegte Schlüssel.
Sichern Sie vibe-codierte Apps, überwachen Sie Uptime, Domain- & SSL-Ablauf und drosseln Sie Ihre APIs.

Schütze deine App in Sekunden. Keine Installation.
Uptime · SSL · Domain-Ablauf · Website-Scan · Repo-Scan · Pentest · Compliance · Verwaltete Firewall
Site hinzufügen
Fügen Sie Ihre Domain ein. Nichts zu installieren, keine Sicherheits- oder Programmierkenntnisse nötig.
Alles läuft ab Tag eins
Uptime, SSL- und Domain-Ablauf, ein vollständiger Website- und GitHub-Scan, ein Pentest und eine Compliance-Prüfung, alles aus dieser einen Site.
Rund um die Uhr überwacht & zuerst gewarnt
Ausfälle, Angriffe, neue Schwachstellen und ablaufende Zertifikate werden rund um die Uhr beobachtet, und jedes erreicht Sie, bevor Ihre Nutzer es überhaupt bemerken.
Die Web-Schwachstellen, die wir finden und beheben.
Täglich landen neue Zero-Days, und KI liefert dieselben alten Fehler in großem Maßstab. Wir verfolgen Schwachstellen in Echtzeit und fangen die ab, die zum Datenleck werden, bevor es ein Angreifer tut.
SQL-Injection
CriticalKI-Tools fügen Nutzereingaben bereitwillig direkt in Datenbankabfragen ein, und Angreifer spazieren einfach hinein.
Authentifizierungs-Umgehung
CriticalEine Route ohne Login-Prüfung ausgeliefert. Das passiert häufiger, als man denkt.
Öffentliche Storage-Buckets
CriticalKundendaten in einem Bucket, den das ganze Internet lesen kann.
Hartcodierte Secrets
CriticalEchte API-Schlüssel und Passwörter direkt in den Code committet.
Cross-Site-Scripting (XSS)
HighFehlt in den meisten KI-generierten Codes, sodass ein von einem Angreifer platziertes Skript bei Ihren Nutzern läuft.
Prompt-Injection
HighKI-Agenten geben Daten heraus, wenn ein Angreifer nur richtig fragt.
SQL-Injection
CriticalKI-Tools fügen Nutzereingaben bereitwillig direkt in Datenbankabfragen ein, und Angreifer spazieren einfach hinein.
Authentifizierungs-Umgehung
CriticalEine Route ohne Login-Prüfung ausgeliefert. Das passiert häufiger, als man denkt.
Öffentliche Storage-Buckets
CriticalKundendaten in einem Bucket, den das ganze Internet lesen kann.
Hartcodierte Secrets
CriticalEchte API-Schlüssel und Passwörter direkt in den Code committet.
Cross-Site-Scripting (XSS)
HighFehlt in den meisten KI-generierten Codes, sodass ein von einem Angreifer platziertes Skript bei Ihren Nutzern läuft.
Prompt-Injection
HighKI-Agenten geben Daten heraus, wenn ein Angreifer nur richtig fragt.
SSRF
HighDer Server kann dazu verleitet werden, interne URLs abzurufen, die er nie berühren sollte.
Unsicherer direkter Objektzugriff
HighÄndern Sie eine ID in der URL und Sie lesen die Daten eines anderen.
Veraltete Abhängigkeiten
HighEin bekanntermaßen verwundbares Paket, das Ihr Projekt noch immer einbindet.
Open Redirect
MediumEin Login-Link, der Nutzer klammheimlich auf die Seite eines Angreifers weiterleitet.
Schwache oder fehlende Verschlüsselung
MediumPasswörter im Klartext gespeichert oder Tokens, die jeder erraten kann.
Fehlende Rate-Limits
MediumEin Login oder eine API ohne Obergrenze, weit offen für Brute Force und Scraping.
SSRF
HighDer Server kann dazu verleitet werden, interne URLs abzurufen, die er nie berühren sollte.
Unsicherer direkter Objektzugriff
HighÄndern Sie eine ID in der URL und Sie lesen die Daten eines anderen.
Veraltete Abhängigkeiten
HighEin bekanntermaßen verwundbares Paket, das Ihr Projekt noch immer einbindet.
Open Redirect
MediumEin Login-Link, der Nutzer klammheimlich auf die Seite eines Angreifers weiterleitet.
Schwache oder fehlende Verschlüsselung
MediumPasswörter im Klartext gespeichert oder Tokens, die jeder erraten kann.
Fehlende Rate-Limits
MediumEin Login oder eine API ohne Obergrenze, weit offen für Brute Force und Scraping.
Scan & protect
Websites und Apps auf Schwachstellen scannen.
Scannen Sie Ihre Site, Apps, GitHub-Repos und KI-generierten Code auf Schwachstellen, mit automatisierten Pentests rund um die Uhr. Wir aktualisieren unsere Schwachstellendatenbank täglich und warnen Sie in dem Moment, in dem ein neues Problem auftaucht, jedes mit einer verständlichen Lösung.
Start scanning free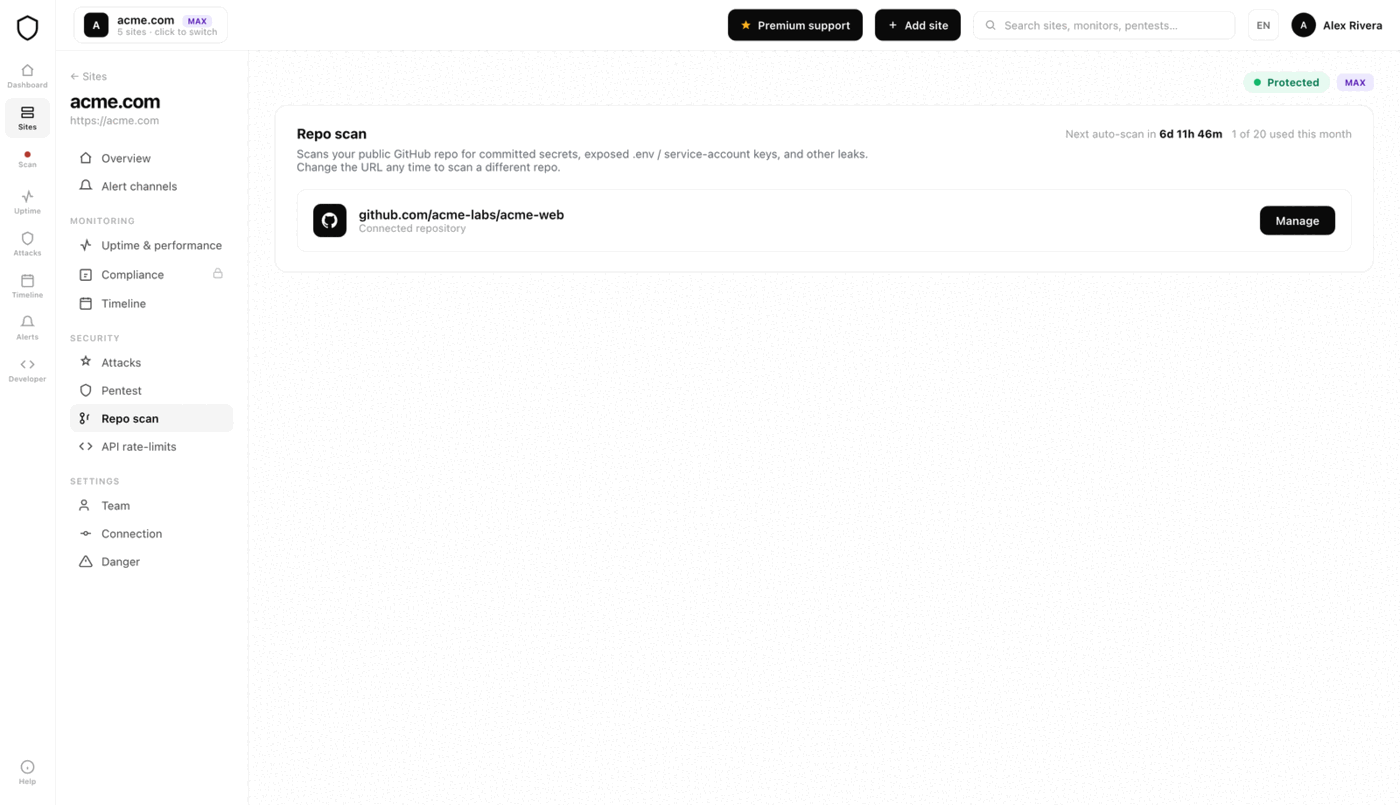
Für Entwickler gebaut
KI-generierten Code scannen und absichern.
Scannen Sie Ihre App vom Terminal aus, binden Sie sie in CI ein und führen Sie die Prüfungen direkt in Claude, Cursor und Windsurf aus.
$ npx @jikida/scan yourapp.com
✓ 41 templates · grade B
 HIGH  Exposed Stripe key
{ "jikida": { "command": "npx",
    "args": ["-y", "@jikida/mcp"] } }
$ npx @jikida/init
✓ Next.js detected · SDK added
In einer Zeile installiert · 30 Sekunden


Firewall & rate limits
API-Rate-Limiting & Angriffsschutz.
Verwalten Sie API-Rate-Limits, blockieren Sie Angriffe in der Produktion und schützen Sie sich vor bösartigen Bots, mit aktiver Täuschung und einer verwalteten WAF—alles an einem Ort.
Explore the managed WAF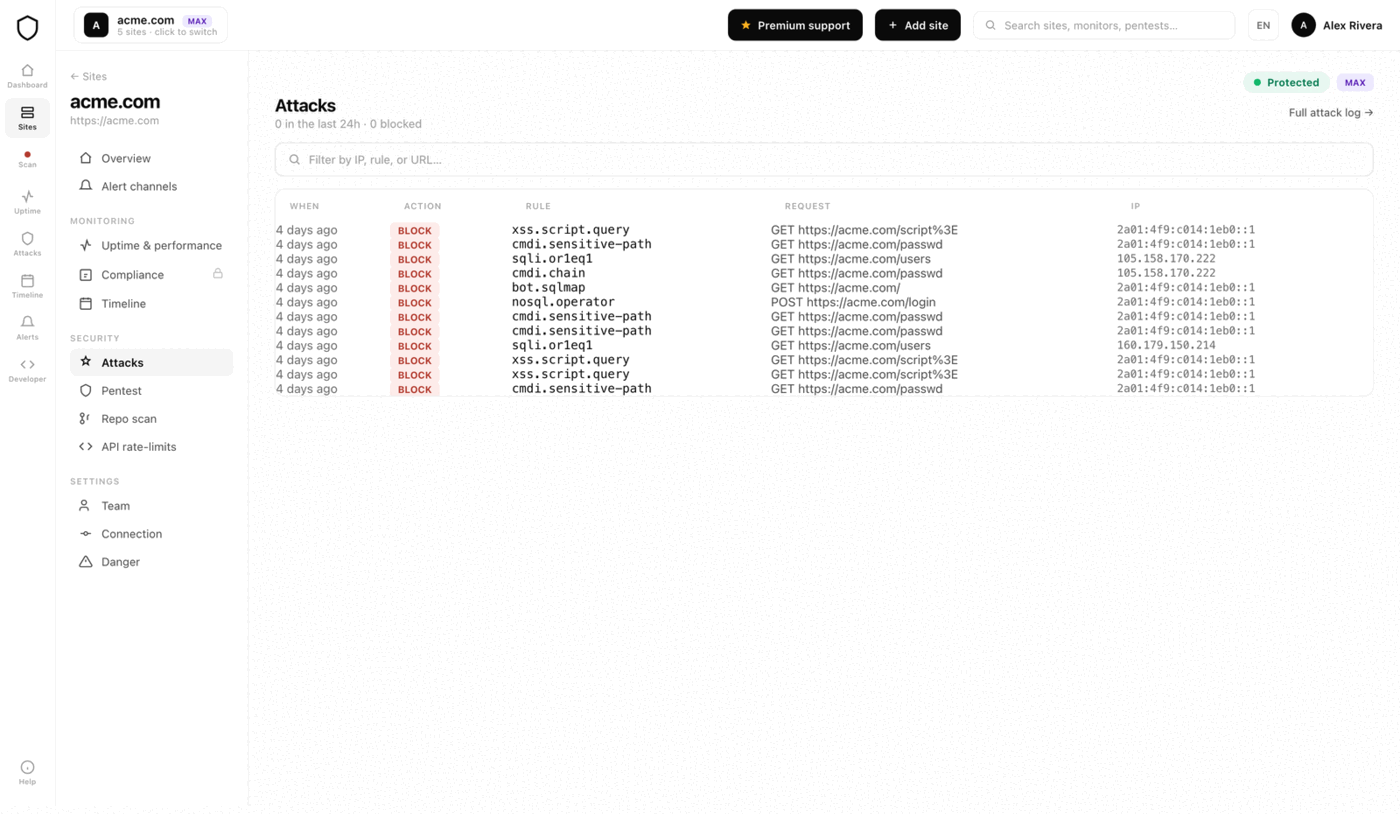
Uptime & monitoring
Uptime-, SSL- & Domain-Monitoring.
Ihre Site wird aus Rechenzentren weltweit geprüft, und eine Warnung wird nur ausgelöst, wenn mehrere Regionen sich einig sind, dass sie wirklich offline ist. Wir überwachen außerdem Ihr SSL-Zertifikat und Ihren Domain-Ablauf, sodass keins von beiden ohne Vorwarnung ausläuft.
See uptime monitoring
Cloud security
See what your AWS account is exposing.
Connect your AWS account read-only in two clicks, no keys to copy, and Jikida reviews it against the Well-Architected best practices. You get a graded report of public S3 buckets, over-permissioned IAM, a root account without MFA, open security groups and unencrypted data, plus the cost checks that catch idle resources quietly running up the bill. Every finding names the exact resource and the fix.
See AWS cloud securityWarnungen und Ausfallbenachrichtigungen, wo immer Sie sind.
Ein durchgesickerter API-Schlüssel wird meist innerhalb einer Stunde missbraucht. Eine Site, die um 3 Uhr nachts ausfällt, kostet Sie Kunden, bis es jemand bemerkt. Jikida überwacht rund um die Uhr und erreicht Sie in der Sekunde, in der es zählt, auf dem Kanal, den Sie ohnehin nutzen.
Jeder blockierte Angriff und jede neu gefundene Schwachstelle. SQL-Injection, Bot-Fluten und Credential-Stuffing-Wellen kommen mit dem Payload und der ausgelösten Regel, und sobald eine frische Schwachstelle auf Ihrer Site auftaucht, erfahren Sie es mit einer klaren, sofort anwendbaren Lösung.
Uptime-Prüfungen aus mehreren Regionen sagen Ihnen im Moment des Ausfalls Bescheid, bevor Ihre Nutzer es merken. Sie bekommen außerdem eine Erinnerung lange bevor das TLS-Zertifikat abläuft und das Schloss rot wird, oder die Domain still ausläuft, sodass nichts Sie überrascht.
Dieselbe Warnung erreicht Sie dort, wo Sie ohnehin arbeiten: standardmäßig per E-Mail und der Jikida-Alerts-App, plus Slack, Discord, Telegram und ein signierter Webhook für Ihren eigenen Endpoint. Eine E-Mail kann untergehen; die App klingelt, bis Sie antworten, sodass ein Ausfall um 3 Uhr nachts Sie wirklich weckt. Fügen Sie auch die Geräte und E-Mails Ihrer Teamkollegen hinzu und wählen Sie pro Site, welche Kanäle auslösen.
 Vercel
 Next.js
 Laravel
 PHP
 Supabase
 Firebase
 Cursor
 Windsurf
 Claude Code
 FastAPI
 Django
 Rails
 Go
 Rust
 Express
 Cloudflare
 Railway
 WordPress
 Lovable
 ReplitVercelNext.jsLaravelPHPSupabaseFirebaseCursorWindsurfClaude CodeFastAPIDjangoRailsGoRustExpressCloudflareRailwayWordPressLovableReplit
One platform · One install
Ihre komplette Sicherheitsplattform, wachsam in 30 Sekunden.
Kostenlos zum Start, keine Karte nötig. Fügen Sie Ihre Site hinzu und Monitoring, Scans und Warnungen beginnen in unter einer Minute.
Häufig gestellte Fragen.
Alles, was man vor dem Start fragt. Noch unsicher? Wir sind nur eine Nachricht entfernt.
Nein. Fügen Sie Ihre Domain hinzu und Scan, Pentest, Uptime, SSL und die Compliance-Prüfungen laufen alle auf unserer Seite, ohne Installation und ohne DNS-Änderung. Das SDK in einer Zeile und das WordPress-Plugin sind optional: Sie fügen sie nur hinzu, wenn Sie die verwaltete Firewall und Rate-Limits in Ihrer App laufen lassen wollen.
Nein. Scanning und Monitoring berühren nie Ihren Live-Traffic, sie können Ihre Site also nicht beeinträchtigen. Wenn Sie das SDK für die Firewall installieren, fügt es etwa vier Millisekunden pro Anfrage hinzu und ist fail-open by design: Sollte unser Dienst je nicht erreichbar sein, wird jede Anfrage durchgelassen und Ihre App bedient weiter wie gewohnt. Ihre App bedient die ganze Zeit weiter; nur unsere Live-Policy-Updates pausieren, bis wir zurück sind.
Ja, die kostenlose Stufe ist echt und braucht keine Karte. Sie deckt eine Site mit der verwalteten Firewall ab, bis zu fünf Uptime-Monitore, einen Pentest pro Monat, Bot-Erkennung, aktive Täuschung, eine öffentliche Statusseite, die MCP-Tools für Ihren KI-Editor und sieben Tage Logs. Sie können so lange dabei bleiben, wie Sie möchten, und erst upgraden, wenn Sie mehr Sites, schnellere Prüfungen oder längere Aufbewahrung brauchen.
Nichts bricht und Sie verlieren keine Daten. Ihr Konto fällt am Ende des Abrechnungszeitraums einfach auf die kostenlose Stufe zurück: Ihre Sites, Ihr Verlauf und Ihre Einstellungen bleiben, und nur die kostenpflichtigen Extras (zusätzliche Sites, schnellere Intervalle, eigene WAF-Regeln, längere Log-Aufbewahrung) schalten sich ab. Sie können jederzeit erneut abonnieren und dort weitermachen, wo Sie aufgehört haben.
Es ergänzt Cloudflare, statt es zu ersetzen. Cloudflare ist Ihr CDN und Edge; Jikida ist die Sicherheitsschicht für die App dahinter, die scannt, pentestet, die Uptime überwacht, durchgesickerte Secrets in Ihrem Code aufspürt und Angriffe mit Regeln blockiert, die Sie prüfen können. Die meisten Kunden nutzen beides, und wir halten die IPs unserer Prüfer aus Ihrer Cloudflare-Firewall heraus, damit eine WAF-Regel nie einen Ausfallalarm vortäuscht.
Ihre Websites, Web-Apps, GitHub- oder GitLab-Repos und der KI-generierte Code auf Ihrem Rechner werden auf Schwachstellen, Fehlkonfigurationen und offengelegte Secrets und Schlüssel geprüft. Die Prüfungen sind von Cybersicherheitsexperten gestaltet und laufen bei jedem Push, erneut auf Ihrer Live-Site und nach einem wiederkehrenden Zeitplan, und Sie können jederzeit eine frische Prüfung starten. Jeder Befund kommt mit einer verständlichen Lösung, die Sie in Ihren Editor einfügen können.
Dieselbe Warnung erreicht Sie dort, wo Sie ohnehin arbeiten: standardmäßig per E-Mail und der Jikida-Alerts-App, plus Slack, Discord, Telegram und ein signierter Webhook für Ihren eigenen Endpoint. Eine E-Mail kann untergehen; die App klingelt, bis Sie antworten, sodass ein Ausfall um 3 Uhr nachts Sie wirklich weckt. Sie können Teamkollegen hinzufügen und pro Site wählen, welche Kanäle auslösen.
Nein. Jikida ist für alle gebaut, vom Erstgründer und Vibe Coder bis zu erfahrenen Entwicklern und Sicherheitsteams. Es läuft automatisch, erklärt jeden Befund in klarer Sprache und reicht Ihnen eine fertige, sofort anwendbare Lösung statt eines Fachjargon-Berichts. Wenn Sie eine Domain hinzufügen können, können Sie es nutzen, und wenn Sie Tiefe wollen, ist sie auch da.
Ja. Unser MCP-Server gibt Claude Code, Cursor, Windsurf und VS Code echte Sicherheitstools: eine Site scannen, den gerade geschriebenen Code prüfen, ein Firewall-Verdikt erklären und durchgesickerte Secrets aufspüren, direkt im Editor. Er ist standardmäßig schreibgeschützt und liefert strukturierte Daten, sodass Ihr Assistent über Fakten schließt statt zu raten.
Ja. Wir speichern nicht Ihre Anwendungsdaten, nur die Logs und Ergebnisse, die nötig sind, um Ihre Prüfungen auszuführen und Ihren Verlauf zu zeigen, aufbewahrt im Aufbewahrungszeitraum Ihres Plans. Diese Logs, Ihre Kontodaten und alle Tokens sind im Ruhezustand verschlüsselt, und Warnungen geben nie interne IDs preis. Zahlungen werden vollständig von Stripe abgewickelt, wir sehen oder speichern Ihre Karte also nie. Jikida ist fail-open und standardmäßig schreibgeschützt, es senkt Ihr Risiko also, statt es zu erhöhen.
Enter your URL at jikida.io for a free scan in about 30 seconds, or run npx @jikida/scan yourdomain.com from your terminal. The pentest checks security headers, TLS, exposed .env and .git files, secrets leaked in client code, and email security. On a paid plan the deep pass adds a CVE version fingerprint, an open-port scan, admin-panel enumeration, GraphQL introspection, reflected-origin CORS, reflected XSS, open redirect, subdomain takeover and a login brute-force-resistance probe. Every finding grades A to F and comes with a copy-paste fix.
Connect a GitHub, GitLab or Bitbucket repo, or add the MCP server to Claude Code, Cursor or Windsurf so your AI editor scans as you write. The scan finds committed secrets and API keys, dangerous code patterns, and Supabase RLS, Firebase and open S3 misconfigurations. It cross-references every dependency against OSV, the live vulnerability database, plus an auto-updating malicious-package feed that catches typosquats and supply-chain attacks. It is the common vibe-coding mistakes, found before they reach production.