Web・アプリのペンテスト、セキュリティとコードスキャン。
Webサイト・Webアプリ・コード・GitHubをペンテストしてスキャンし、脆弱性や漏えいした鍵を洗い出す。
vibe-coded アプリを保護し、稼働状況・SSL・ドメイン期限の監視やAPIのレートリミットも。24/7で見張り、何かが起きた瞬間に通知します。

アプリを数秒で保護。インストール不要。
稼働監視 · SSL · ドメイン期限 · サイト診断 · リポジトリ診断 · ペンテスト · コンプライアンス · マネージドファイアウォール
サイトを追加
ドメインを貼り付けるだけ。インストールは不要で、セキュリティやコーディングの知識もいりません。
初日から、すべて自動でオン
稼働監視、SSLとドメインの期限、サイトとGitHubの徹底診断、ペンテスト、コンプライアンスチェック。追加した一つのサイトから、まとめて始まります。
24/7で監視、誰よりも先にお知らせ
ダウン、攻撃、新たな脆弱性、期限が迫った証明書。すべてを24時間見張り、ユーザーが気づく前にあなたへ届けます。
私たちが検出して直す、Webの脆弱性。
新たなゼロデイは毎日生まれ、AIは同じ古い欠陥を大量に量産します。脆弱性をリアルタイムで追跡し、侵害につながるものを、攻撃者より先に捕まえます。
SQLインジェクション
CriticalAIツールはユーザー入力を平気でそのままDBクエリに埋め込み、攻撃者に扉を開けてしまいます。
認証バイパス
Criticalログインチェックのないまま公開されたルート。思っている以上によくある話です。
公開状態のストレージバケット
Criticalインターネット中から読めるバケットに、顧客データが置きっぱなし。
ハードコードされた機密情報
Critical本物のAPIキーやパスワードが、コードにそのままコミットされたまま。
クロスサイトスクリプティング(XSS)
HighAI生成コードで抜けがちな対策。攻撃者が仕込んだスクリプトが、ユーザーの画面で実行されます。
プロンプトインジェクション
HighAIエージェントは、攻撃者がうまく尋ねるだけでデータを差し出してしまいます。
SQLインジェクション
CriticalAIツールはユーザー入力を平気でそのままDBクエリに埋め込み、攻撃者に扉を開けてしまいます。
認証バイパス
Criticalログインチェックのないまま公開されたルート。思っている以上によくある話です。
公開状態のストレージバケット
Criticalインターネット中から読めるバケットに、顧客データが置きっぱなし。
ハードコードされた機密情報
Critical本物のAPIキーやパスワードが、コードにそのままコミットされたまま。
クロスサイトスクリプティング(XSS)
HighAI生成コードで抜けがちな対策。攻撃者が仕込んだスクリプトが、ユーザーの画面で実行されます。
プロンプトインジェクション
HighAIエージェントは、攻撃者がうまく尋ねるだけでデータを差し出してしまいます。
SSRF
Highサーバが騙され、本来触れてはならない内部URLへアクセスさせられてしまいます。
安全でない直接オブジェクト参照(IDOR)
HighURLのIDを一つ変えるだけで、他人のデータが丸見えに。
古い依存パッケージ
High既知の脆弱性を抱えたパッケージを、今も取り込み続けています。
オープンリダイレクト
Mediumユーザーをこっそり攻撃者のページへ飛ばす、危険なログインリンク。
弱い、または欠けた暗号化
Mediumパスワードが平文で保存されていたり、誰でも推測できるトークンだったり。
レートリミットの欠如
Medium上限のないログインやAPIは、ブルートフォースやスクレイピングに丸腰です。
SSRF
Highサーバが騙され、本来触れてはならない内部URLへアクセスさせられてしまいます。
安全でない直接オブジェクト参照(IDOR)
HighURLのIDを一つ変えるだけで、他人のデータが丸見えに。
古い依存パッケージ
High既知の脆弱性を抱えたパッケージを、今も取り込み続けています。
オープンリダイレクト
Mediumユーザーをこっそり攻撃者のページへ飛ばす、危険なログインリンク。
弱い、または欠けた暗号化
Mediumパスワードが平文で保存されていたり、誰でも推測できるトークンだったり。
レートリミットの欠如
Medium上限のないログインやAPIは、ブルートフォースやスクレイピングに丸腰です。
Scan & protect
Webサイトとアプリの脆弱性を診断。
サイト・アプリ・GitHubリポジトリ・AI生成コードの脆弱性を診断し、ペンテストを24時間自動で実行。脆弱性データベースは毎日更新し、新たな問題が現れた瞬間に、平易な言葉の修正手順とともにお知らせします。
Start scanning free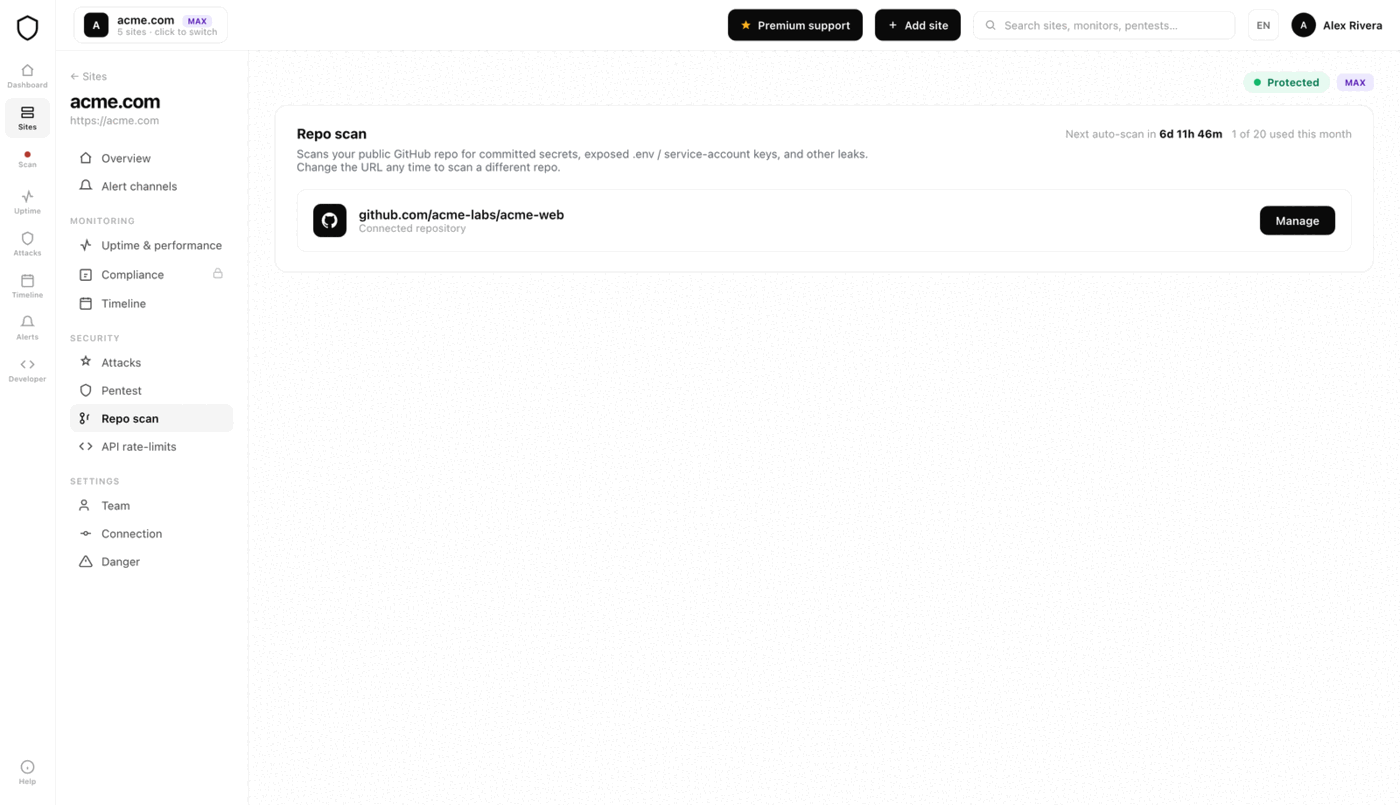
開発者のために
AI生成コードを診断して、守る。
ターミナルからアプリを診断し、CIに組み込み、Claude・Cursor・Windsurfの中でそのままチェックを実行できます。
$ npx @jikida/scan yourapp.com
✓ 41 templates · grade B
 HIGH  Exposed Stripe key
{ "jikida": { "command": "npx",
    "args": ["-y", "@jikida/mcp"] } }
$ npx @jikida/init
✓ Next.js detected · SDK added
1行で導入 · 30秒


Firewall & rate limits
APIレートリミット & 攻撃防御。
APIのレートリミットを管理し、本番の攻撃をブロック。悪質なボット対策、アクティブディセプション、マネージドWAFまで—すべてをひとまとめに。
Explore the managed WAF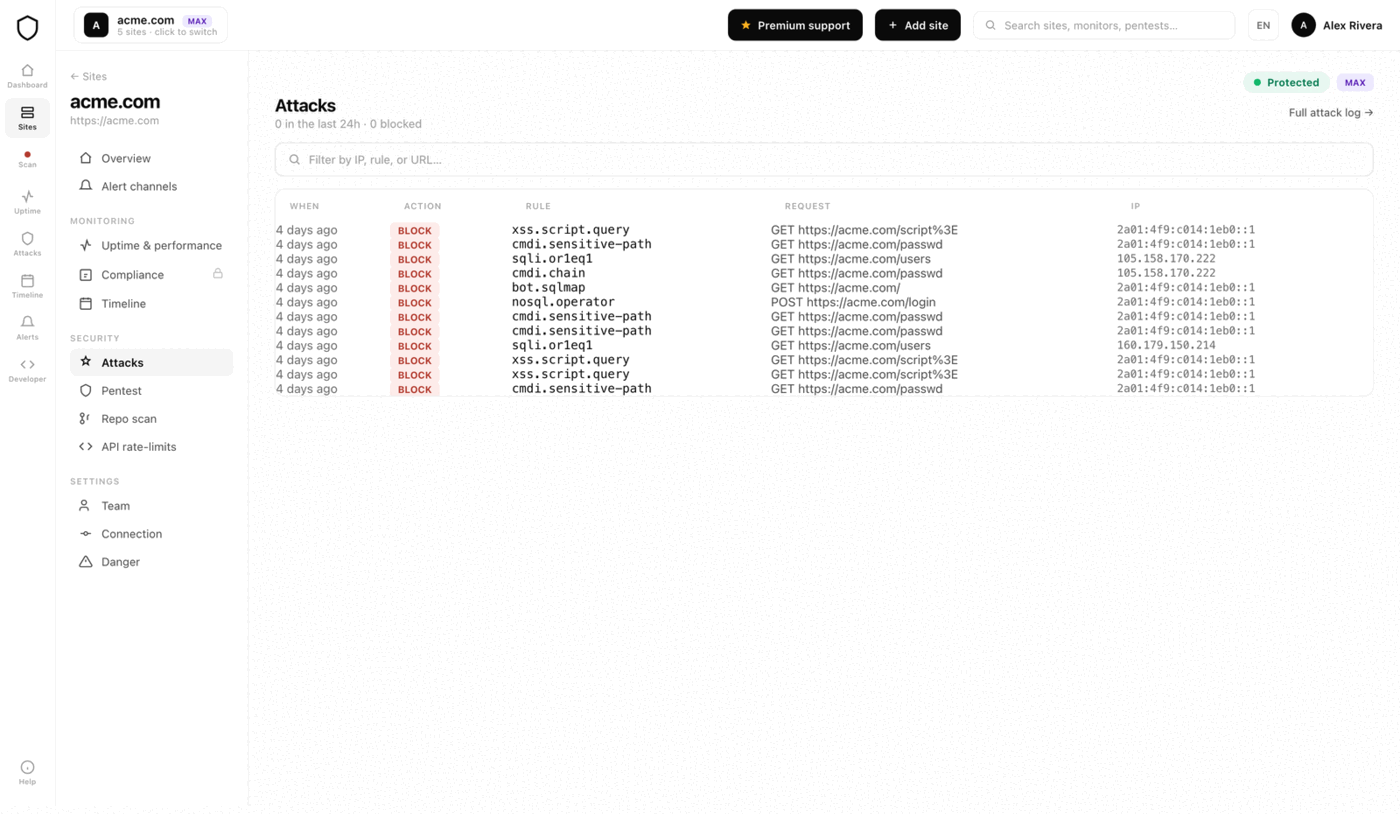
Uptime & monitoring
稼働監視、SSL & ドメインの監視。
サイトは世界各地のデータセンターからチェックし、複数のリージョンが「本当にダウンしている」と一致したときだけ通知します。SSL証明書とドメインの期限も見張るので、どちらも警告なしに切れることはありません。
See uptime monitoring
Cloud security
See what your AWS account is exposing.
Connect your AWS account read-only in two clicks, no keys to copy, and Jikida reviews it against the Well-Architected best practices. You get a graded report of public S3 buckets, over-permissioned IAM, a root account without MFA, open security groups and unencrypted data, plus the cost checks that catch idle resources quietly running up the bill. Every finding names the exact resource and the fix.
See AWS cloud security障害もダウンも、どこにいても見逃さない。
漏えいしたAPIキーは、たいてい1時間以内に悪用されます。深夜3時に落ちたサイトは、誰かが気づくまで顧客を失い続けます。Jikidaは24時間見張り、肝心な瞬間に、あなたが普段使っているチャネルへ通知を届けます。
ブロックしたすべての攻撃と、新たに見つかった弱点を通知。SQLインジェクション、ボットの大量アクセス、クレデンシャルスタッフィングの急増も、発火したペイロードとルールとともに届きます。新しい脆弱性が見つかった瞬間、そのまま適用できる明快な修正付きでお知らせします。
複数リージョンからの稼働チェックが、ユーザーより先にダウンを知らせます。TLS証明書が失効して鍵マークが赤くなる前、ドメインが静かに期限切れになる前にも、しっかりリマインド。不意を突かれる心配はありません。
同じ通知が、あなたが普段使う場所へそのまま届きます。標準はメールとJikida Alertsアプリ、さらにSlack・Discord・Telegram、自分のエンドポイント向けの署名付きWebhookにも対応。メールは見落とすことがありますが、アプリは応答するまで鳴り続けるので、深夜3時の障害でもしっかり起こします。チームの端末やメールも追加でき、サイトごとに鳴らすチャネルを選べます。
 Vercel
 Next.js
 Laravel
 PHP
 Supabase
 Firebase
 Cursor
 Windsurf
 Claude Code
 FastAPI
 Django
 Rails
 Go
 Rust
 Express
 Cloudflare
 Railway
 WordPress
 Lovable
 ReplitVercelNext.jsLaravelPHPSupabaseFirebaseCursorWindsurfClaude CodeFastAPIDjangoRailsGoRustExpressCloudflareRailwayWordPressLovableReplit
いいえ。ドメインを追加するだけで、診断・ペンテスト・稼働監視・SSL・コンプライアンスチェックはすべて当社側で実行します。インストールもDNS変更も不要です。1行のSDKとWordPressプラグインはあくまで任意で、アプリの内側でマネージドファイアウォールとレートリミットを動かしたいときにだけ追加してください。
いいえ。診断と監視は本番トラフィックに一切触れないため、サイトには影響しません。ファイアウォール用にSDKを導入した場合でも、増えるのは1リクエストあたり約4ミリ秒だけ。設計上フェイルオープンなので、万一当社サービスに到達できなくなっても、すべてのリクエストはそのまま通り、アプリは通常どおり動き続けます。止まるのは当社側のポリシー更新だけで、復旧すれば自動的に再開します。
はい、無料プランは本物で、カードは不要です。1サイトのマネージドファイアウォール、最大5つの稼働監視、月1回のペンテスト、ボット検出、アクティブディセプション、公開ステータスページ、AIエディタ向けMCPツール、7日間のログが含まれます。好きなだけ使い続けられ、サイトを増やしたい・チェックを速くしたい・ログを長く残したいときにだけアップグレードすればOKです。
何も壊れず、データも失われません。請求期間の終わりに、アカウントが無料プランへ戻るだけです。サイト・履歴・設定はそのまま残り、オフになるのは有料の追加分(追加サイト、より短いチェック間隔、カスタムWAFルール、より長いログ保持)だけ。いつでも再登録でき、続きから再開できます。
Cloudflareを置き換えるのではなく、補い合う関係です。CloudflareはCDNとエッジ。Jikidaはその背後にあるアプリのセキュリティ層で、診断、ペンテスト、稼働監視、コード内の漏えい機密情報の検出、そして監査できるルールでの攻撃ブロックを担います。多くのお客様が両方を併用しており、当社はチェック用のIPをCloudflareのファイアウォールから除外しているので、WAFルールが原因でダウンタイム通知が誤発火することはありません。
サイト、Webアプリ、GitHubやGitLabのリポジトリ、そして手元のマシンにあるAI生成コードを、脆弱性・設定ミス・露出した機密情報や鍵についてチェックします。診断はセキュリティ専門家が設計し、プッシュのたび、本番サイトで再度、さらに定期スケジュールで実行。いつでも手動で再診断を開始できます。検出結果には、エディタにそのまま貼れるわかりやすい修正が付きます。
同じ通知が、あなたが普段使う場所へそのまま届きます。標準はメールとJikida Alertsアプリ、さらにSlack・Discord・Telegram、自分のエンドポイント向けの署名付きWebhookにも対応。メールは見落とすことがありますが、アプリは応答するまで鳴り続けるので、深夜3時の障害でもしっかり起こします。チームメンバーを追加でき、サイトごとに鳴らすチャネルを選べます。
いいえ。Jikidaは、初めて起業する方やバイブコーダーから、経験豊富な開発者やセキュリティチームまで、誰でも使えるように作られています。自動で動き、検出結果はすべて平易な言葉で説明。専門用語だらけのレポートではなく、そのまま貼れる修正を手渡します。ドメインを追加できる人なら、誰でも使えます。もっと深く掘り下げたいときも、ちゃんと応えます。
はい。当社のMCPサーバは、Claude Code・Cursor・Windsurf・VS Codeに本物のセキュリティツールを提供します。サイトの診断、書いたばかりのコードのレビュー、ファイアウォール判定の解説、漏えいした機密情報の検出を、エディタの中で直接。標準では読み取り専用で、構造化データを返すため、アシスタントは推測ではなく事実に基づいて判断できます。
はい。当社はアプリのデータを保存しません。保持するのは、チェックの実行と履歴の表示に必要なログと結果だけで、プランの保持期間のあいだだけ保管します。それらのログ、アカウント情報、各種トークンは保存時に暗号化され、通知が内部IDを漏らすこともありません。決済はすべてStripeが処理するため、当社がカード情報を見ることも保存することもありません。Jikidaは標準でフェイルオープンかつ読み取り専用。リスクを増やすのではなく、減らすためのサービスです。
Enter your URL at jikida.io for a free scan in about 30 seconds, or run npx @jikida/scan yourdomain.com from your terminal. The pentest checks security headers, TLS, exposed .env and .git files, secrets leaked in client code, and email security. On a paid plan the deep pass adds a CVE version fingerprint, an open-port scan, admin-panel enumeration, GraphQL introspection, reflected-origin CORS, reflected XSS, open redirect, subdomain takeover and a login brute-force-resistance probe. Every finding grades A to F and comes with a copy-paste fix.
Connect a GitHub, GitLab or Bitbucket repo, or add the MCP server to Claude Code, Cursor or Windsurf so your AI editor scans as you write. The scan finds committed secrets and API keys, dangerous code patterns, and Supabase RLS, Firebase and open S3 misconfigurations. It cross-references every dependency against OSV, the live vulnerability database, plus an auto-updating malicious-package feed that catches typosquats and supply-chain attacks. It is the common vibe-coding mistakes, found before they reach production.