Pentest de webs & apps, seguridad & escaneo de código.
Haz pentesting y escanea tu web, apps, código & GitHub en busca de vulnerabilidades & claves expuestas.
Protege tus apps vibe-coded, monitorea el uptime, el SSL & los dominios, y limita el tráfico de tus API.

Protege tu app en segundos. Cero instalación.
Uptime · SSL · Caducidad de dominio · Escaneo del sitio · Escaneo del repo · Pentest · Cumplimiento · Firewall gestionado
Añade tu sitio
Pega tu dominio. Nada que instalar, y sin conocimientos de seguridad ni de programación.
Todo se activa el primer día
Uptime, caducidad de SSL y dominio, un escaneo completo del sitio y de GitHub, un pentest y una comprobación de cumplimiento, todo desde ese único sitio.
Monitorizado 24/7 & avisado el primero
Caídas, ataques, nuevas debilidades y certificados que caducan se vigilan sin descanso, y cada uno te llega antes de que tus usuarios lleguen a notarlo.
Las vulnerabilidades web que detectamos y corregimos.
Cada día aparecen nuevos zero-days y la IA reproduce los mismos fallos de siempre a gran escala. Rastreamos las vulnerabilidades en vivo y detectamos las que acaban en una brecha, antes de que lo haga un atacante.
Inyección SQL
CriticalLas herramientas de IA pegan sin dudar la entrada del usuario directamente en las consultas a la base de datos, y los atacantes entran sin esfuerzo.
Evasión de autenticación
CriticalUna ruta publicada sin comprobación de inicio de sesión. Pasa más de lo que crees.
Buckets de almacenamiento públicos
CriticalDatos de clientes en un bucket que todo internet puede leer.
Secretos en el código
CriticalClaves API y contraseñas reales subidas directamente al código.
Cross-site scripting (XSS)
HighAusente en la mayoría del código generado por IA, así que un script que planta un atacante se ejecuta en tus usuarios.
Inyección de prompts
HighLos agentes de IA entregan datos cuando un atacante simplemente lo pide de la forma adecuada.
Inyección SQL
CriticalLas herramientas de IA pegan sin dudar la entrada del usuario directamente en las consultas a la base de datos, y los atacantes entran sin esfuerzo.
Evasión de autenticación
CriticalUna ruta publicada sin comprobación de inicio de sesión. Pasa más de lo que crees.
Buckets de almacenamiento públicos
CriticalDatos de clientes en un bucket que todo internet puede leer.
Secretos en el código
CriticalClaves API y contraseñas reales subidas directamente al código.
Cross-site scripting (XSS)
HighAusente en la mayoría del código generado por IA, así que un script que planta un atacante se ejecuta en tus usuarios.
Inyección de prompts
HighLos agentes de IA entregan datos cuando un atacante simplemente lo pide de la forma adecuada.
SSRF
HighSe puede engañar al servidor para que solicite URL internas que nunca debería tocar.
Acceso directo inseguro a objetos
HighCambia un id en la URL y estarás leyendo los datos de otra persona.
Dependencias desactualizadas
HighUn paquete con vulnerabilidad conocida que tu proyecto sigue incluyendo.
Redirección abierta
MediumUn enlace de inicio de sesión que reenvía a los usuarios sin ruido a la página de un atacante.
Cifrado débil o inexistente
MediumContraseñas guardadas en texto plano, o tokens que cualquiera puede adivinar.
Sin límites de tasa
MediumUn login o una API sin tope, abiertos de par en par al brute force y al scraping.
SSRF
HighSe puede engañar al servidor para que solicite URL internas que nunca debería tocar.
Acceso directo inseguro a objetos
HighCambia un id en la URL y estarás leyendo los datos de otra persona.
Dependencias desactualizadas
HighUn paquete con vulnerabilidad conocida que tu proyecto sigue incluyendo.
Redirección abierta
MediumUn enlace de inicio de sesión que reenvía a los usuarios sin ruido a la página de un atacante.
Cifrado débil o inexistente
MediumContraseñas guardadas en texto plano, o tokens que cualquiera puede adivinar.
Sin límites de tasa
MediumUn login o una API sin tope, abiertos de par en par al brute force y al scraping.
Scan & protect
Escanea webs y apps en busca de vulnerabilidades.
Escanea tu sitio, tus apps, tus repos de GitHub y el código generado por IA en busca de vulnerabilidades, con pentests automatizados ejecutándose las 24 horas. Actualizamos nuestra base de datos de vulnerabilidades a diario y te avisamos en cuanto aparece un problema nuevo, cada uno con una solución en lenguaje claro.
Start scanning free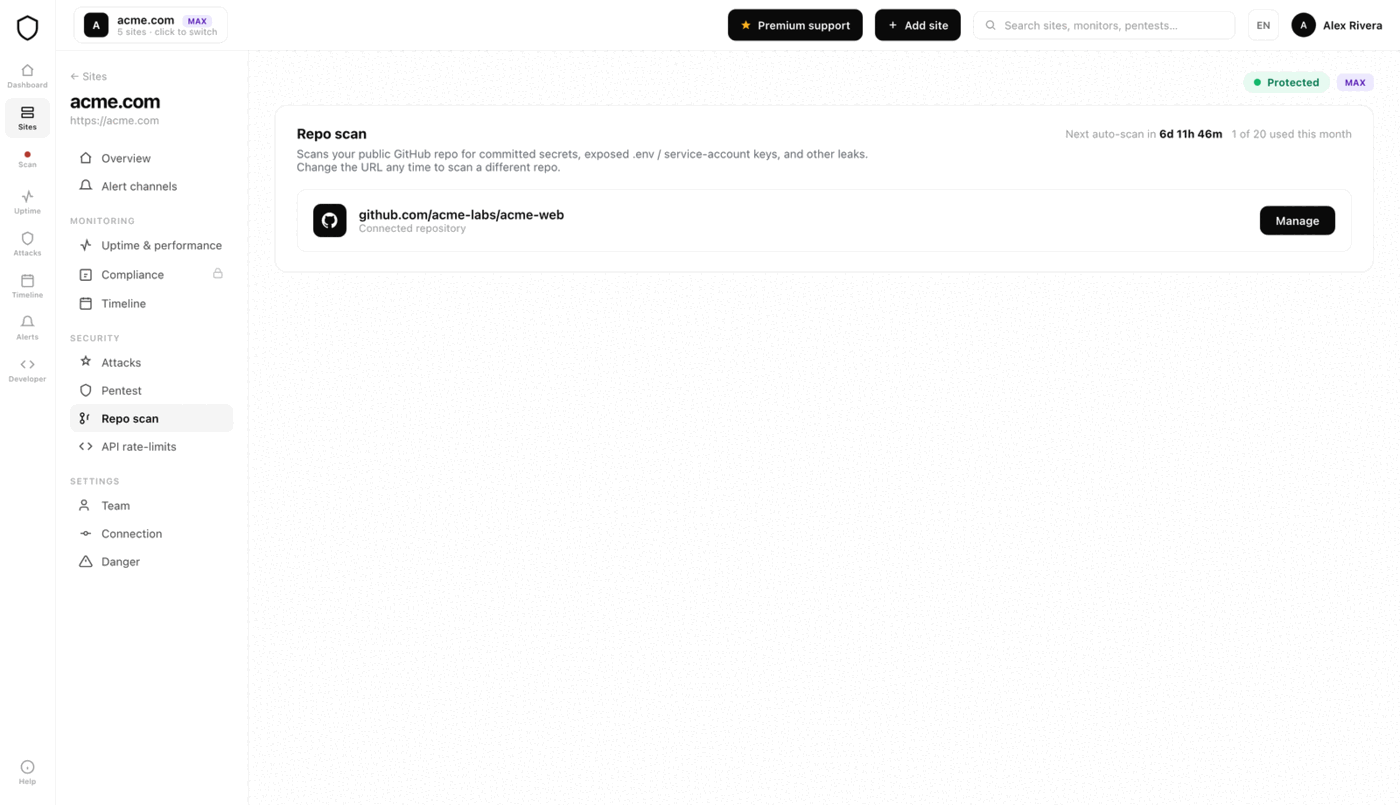
Hecho para desarrolladores
Escanea y protege el código generado por IA.
Escanea tu app desde la terminal, intégrala en CI y ejecuta las comprobaciones directamente dentro de Claude, Cursor y Windsurf.
$ npx @jikida/scan yourapp.com
✓ 41 templates · grade B
 HIGH  Exposed Stripe key
{ "jikida": { "command": "npx",
    "args": ["-y", "@jikida/mcp"] } }
$ npx @jikida/init
✓ Next.js detected · SDK added
Instala en una línea · 30 segundos


Firewall & rate limits
Límites de API & protección contra ataques.
Gestiona los límites de tasa de las API, bloquea ataques en producción y protégete de los bots maliciosos, con deception activa y un WAF gestionado—todo en un mismo lugar.
Explore the managed WAF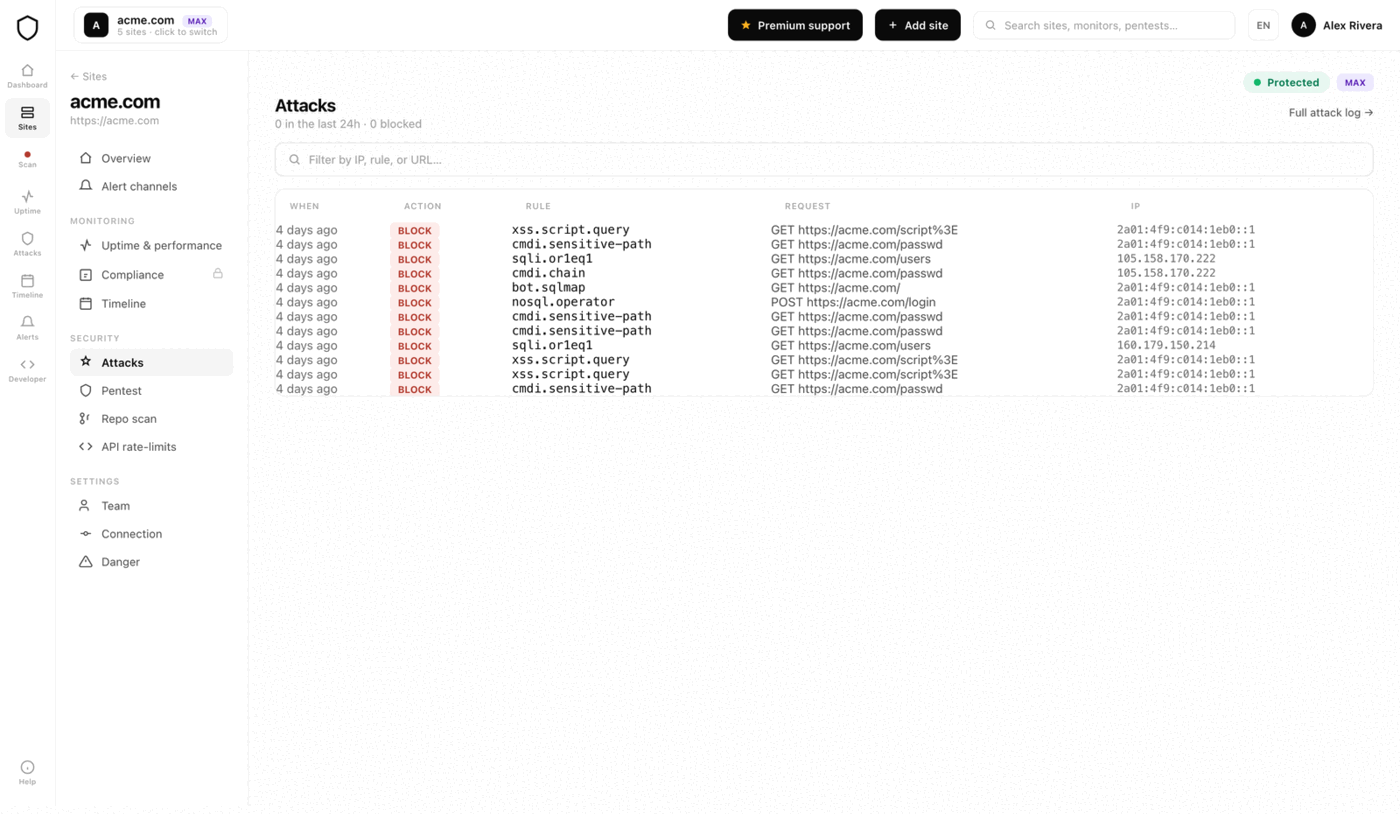
Uptime & monitoring
Monitoreo de uptime, SSL & dominio.
Tu sitio se comprueba desde centros de datos por todo el mundo, y una alerta solo salta cuando varias regiones coinciden en que está realmente caído. También vigilamos tu certificado SSL y la caducidad de tu dominio, para que ninguno de los dos venza sin previo aviso.
See uptime monitoring
Cloud security
See what your AWS account is exposing.
Connect your AWS account read-only in two clicks, no keys to copy, and Jikida reviews it against the Well-Architected best practices. You get a graded report of public S3 buckets, over-permissioned IAM, a root account without MFA, open security groups and unencrypted data, plus the cost checks that catch idle resources quietly running up the bill. Every finding names the exact resource and the fix.
See AWS cloud securityAlertas y avisos de caídas, estés donde estés.
Una clave API filtrada suele explotarse en menos de una hora. Un sitio que se cae a las 3 de la mañana te sigue costando clientes hasta que alguien se da cuenta. Jikida vigila sin descanso y te avisa en el segundo que importa, en el canal en el que ya vives.
Cada ataque bloqueado y cada nueva debilidad encontrada. Inyección SQL, oleadas de bots y ráfagas de credential stuffing llegan con el payload y la regla que se activó, y en cuanto aparece una vulnerabilidad nueva en tu sitio te enteras con una solución clara lista para aplicar.
Las comprobaciones de uptime desde varias regiones te avisan en cuanto un sitio se cae, antes que tus usuarios. También recibes un recordatorio mucho antes de que el certificado TLS caduque y el candado se ponga rojo, o de que el dominio expire sin ruido, para que nada te pille por sorpresa.
La misma alerta te llega allí donde ya trabajas: email y la app móvil Jikida Alerts por defecto, más Slack, Discord, Telegram y un webhook firmado para tu propio endpoint. Un email se puede pasar por alto; la app suena hasta que respondes, así que una caída a las 3 de la mañana te despierta de verdad. Añade también los dispositivos y correos de tu equipo, y elige por sitio qué canales se activan.
 Vercel
 Next.js
 Laravel
 PHP
 Supabase
 Firebase
 Cursor
 Windsurf
 Claude Code
 FastAPI
 Django
 Rails
 Go
 Rust
 Express
 Cloudflare
 Railway
 WordPress
 Lovable
 ReplitVercelNext.jsLaravelPHPSupabaseFirebaseCursorWindsurfClaude CodeFastAPIDjangoRailsGoRustExpressCloudflareRailwayWordPressLovableReplit
One platform · One install
Toda tu plataforma de seguridad, vigilando en 30 segundos.
Gratis para empezar, sin tarjeta. Añade tu sitio y la monitorización, los escaneos y las alertas arrancan en menos de un minuto.
Preguntas frecuentes.
Todo lo que la gente pregunta antes de empezar. ¿Aún con dudas? Estamos a un mensaje.
No. Añade tu dominio y el escaneo, el pentest, el uptime, el SSL y las comprobaciones de cumplimiento se ejecutan todos por nuestro lado, sin nada que instalar y sin cambios de DNS. El SDK de una línea y el plugin de WordPress son opcionales: solo los añades cuando quieres el firewall gestionado y los límites de tasa funcionando dentro de tu app.
No. El escaneo y la monitorización nunca tocan tu tráfico en producción, así que no pueden afectar a tu sitio. Si instalas el SDK para el firewall, añade unos cuatro milisegundos por petición y es fail-open por diseño: si nuestro servicio alguna vez es inalcanzable, cada petición pasa y tu app sigue sirviendo con normalidad. Tu app sigue sirviendo todo el tiempo; solo se pausan nuestras actualizaciones de política en vivo hasta que volvemos.
Sí, el plan gratis es real y no necesita tarjeta. Cubre un sitio con el firewall gestionado, hasta cinco monitores de uptime, un pentest al mes, detección de bots, deception activa, una página de estado pública, las herramientas MCP para tu editor de IA y siete días de logs. Puedes quedarte en él todo el tiempo que quieras y pasar a un plan superior solo cuando necesites más sitios, comprobaciones más rápidas o mayor retención.
Nada se rompe y no pierdes ningún dato. Tu cuenta simplemente vuelve al plan gratis al final del periodo de facturación: tus sitios, tu historial y tus ajustes se quedan, y solo se desactivan los extras de pago (sitios adicionales, intervalos más rápidos, reglas WAF personalizadas, mayor retención de logs). Puedes volver a suscribirte cuando quieras y retomar donde lo dejaste.
Complementa a Cloudflare en lugar de reemplazarlo. Cloudflare es tu CDN y tu edge; Jikida es la capa de seguridad de la app que hay detrás: escanea, hace pentest, vigila el uptime, detecta secretos filtrados en tu código y bloquea ataques con reglas que puedes auditar. La mayoría de clientes usan ambos, y mantenemos las IP de nuestros verificadores fuera de tu firewall de Cloudflare para que una regla WAF nunca simule una alerta de caída.
Tus webs, tus webapps, tus repos de GitHub o GitLab y el código generado por IA en tu máquina se revisan en busca de vulnerabilidades, malas configuraciones y secretos y claves expuestos. Las comprobaciones las diseñan expertos en ciberseguridad y se ejecutan en cada push, de nuevo sobre tu sitio en producción, y según un calendario recurrente, y puedes lanzar una comprobación nueva en cualquier momento. Cada hallazgo viene con una solución en lenguaje claro que puedes pegar en tu editor.
La misma alerta te llega allí donde ya trabajas: email y la app móvil Jikida Alerts por defecto, más Slack, Discord, Telegram y un webhook firmado para tu propio endpoint. Un email se puede pasar por alto; la app suena hasta que respondes, así que una caída a las 3 de la mañana te despierta de verdad. Puedes añadir compañeros de equipo y elegir por sitio qué canales se activan.
No. Jikida está hecho para todos, desde fundadores primerizos y vibe coders hasta desarrolladores veteranos y equipos de seguridad. Funciona de forma automática, explica cada hallazgo en lenguaje claro y te entrega una solución lista para pegar en lugar de un informe lleno de jerga. Si sabes añadir un dominio, sabes usarlo, y si quieres profundidad, también está ahí.
Sí. Nuestro servidor MCP da a Claude Code, Cursor, Windsurf y VS Code herramientas de seguridad reales: escanear un sitio, revisar el código que acabas de escribir, explicar un veredicto del firewall y detectar secretos filtrados, directamente en el editor. Es de solo lectura por defecto y devuelve datos estructurados, así que tu asistente razona sobre hechos en lugar de adivinar.
Sí. No almacenamos los datos de tu aplicación, solo los logs y resultados necesarios para ejecutar tus comprobaciones y mostrar tu historial, conservados durante la ventana de retención de tu plan. Esos logs, los datos de tu cuenta y cualquier token están cifrados en reposo, y las alertas nunca filtran identificadores internos. Los pagos los gestiona por completo Stripe, así que nunca vemos ni almacenamos tu tarjeta. Jikida es fail-open y de solo lectura por defecto, así que reduce tu riesgo en lugar de añadirlo.
Enter your URL at jikida.io for a free scan in about 30 seconds, or run npx @jikida/scan yourdomain.com from your terminal. The pentest checks security headers, TLS, exposed .env and .git files, secrets leaked in client code, and email security. On a paid plan the deep pass adds a CVE version fingerprint, an open-port scan, admin-panel enumeration, GraphQL introspection, reflected-origin CORS, reflected XSS, open redirect, subdomain takeover and a login brute-force-resistance probe. Every finding grades A to F and comes with a copy-paste fix.
Connect a GitHub, GitLab or Bitbucket repo, or add the MCP server to Claude Code, Cursor or Windsurf so your AI editor scans as you write. The scan finds committed secrets and API keys, dangerous code patterns, and Supabase RLS, Firebase and open S3 misconfigurations. It cross-references every dependency against OSV, the live vulnerability database, plus an auto-updating malicious-package feed that catches typosquats and supply-chain attacks. It is the common vibe-coding mistakes, found before they reach production.