Pentest de web e apps, segurança e scan de código.
Faça pentest e scan no seu site, apps, código e GitHub em busca de vulnerabilidades e chaves expostas.
Proteja apps vibe-coded, monitore uptime, SSL e domínios, e faça rate limit das APIs. Vigiado 24/7, alertando no momento em que algo quebra.

Proteja a sua app em segundos. Zero instalação.
Uptime · SSL · Expiração de domínio · Scan do site · Scan do repo · Pentest · Conformidade · Firewall gerido
Adicione o seu site
Cole o seu domínio. Nada para instalar, e não é preciso saber de segurança nem de programação.
Tudo se ativa logo no primeiro dia
Uptime, expiração de SSL e domínio, um scan completo do site e do GitHub, um pentest e uma verificação de conformidade, tudo a partir desse único site.
Monitorizado 24/7 & alertado primeiro
Quedas, ataques, novas falhas e certificados a expirar são vigiados dia e noite, e cada um chega até si antes de os seus utilizadores darem por isso.
As vulnerabilidades web que detectamos e corrigimos.
Novos zero-days surgem diariamente e a IA reproduz as mesmas velhas falhas em escala. Rastreamos vulnerabilidades ao vivo e pegamos as que viram um vazamento, antes que um atacante o faça.
Injeção SQL
CriticalAs ferramentas de IA colam alegremente o input do utilizador diretamente nas queries à base de dados, e os atacantes entram sem esforço.
Contorno de autenticação
CriticalUma rota entregue sem verificação de login. Acontece mais do que imagina.
Buckets de armazenamento públicos
CriticalDados de clientes pousados num bucket que toda a internet pode ler.
Secrets no código
CriticalChaves de API e passwords reais colocadas diretamente no código.
Cross-site scripting (XSS)
HighAusente da maioria do código gerado por IA, por isso um script plantado por um atacante corre nos seus utilizadores.
Injeção de prompt
HighOs agentes de IA entregam dados quando um atacante simplesmente pede da maneira certa.
Injeção SQL
CriticalAs ferramentas de IA colam alegremente o input do utilizador diretamente nas queries à base de dados, e os atacantes entram sem esforço.
Contorno de autenticação
CriticalUma rota entregue sem verificação de login. Acontece mais do que imagina.
Buckets de armazenamento públicos
CriticalDados de clientes pousados num bucket que toda a internet pode ler.
Secrets no código
CriticalChaves de API e passwords reais colocadas diretamente no código.
Cross-site scripting (XSS)
HighAusente da maioria do código gerado por IA, por isso um script plantado por um atacante corre nos seus utilizadores.
Injeção de prompt
HighOs agentes de IA entregam dados quando um atacante simplesmente pede da maneira certa.
SSRF
HighO servidor pode ser enganado para ir buscar URLs internos que nunca deveria tocar.
Acesso direto inseguro a objetos
HighMude um id no URL e passa a ler os dados de outra pessoa.
Dependências desatualizadas
HighUm pacote com vulnerabilidade conhecida que o seu projeto ainda importa.
Redireccionamento aberto
MediumUm link de login que reencaminha discretamente os utilizadores para a página de um atacante.
Criptografia fraca ou ausente
MediumPasswords guardadas em texto simples, ou tokens que qualquer um consegue adivinhar.
Limites de taxa em falta
MediumUm login ou uma API sem limite, escancarados ao brute force e ao scraping.
SSRF
HighO servidor pode ser enganado para ir buscar URLs internos que nunca deveria tocar.
Acesso direto inseguro a objetos
HighMude um id no URL e passa a ler os dados de outra pessoa.
Dependências desatualizadas
HighUm pacote com vulnerabilidade conhecida que o seu projeto ainda importa.
Redireccionamento aberto
MediumUm link de login que reencaminha discretamente os utilizadores para a página de um atacante.
Criptografia fraca ou ausente
MediumPasswords guardadas em texto simples, ou tokens que qualquer um consegue adivinhar.
Limites de taxa em falta
MediumUm login ou uma API sem limite, escancarados ao brute force e ao scraping.
Scan & protect
Faça scan de sites e apps em busca de vulnerabilidades.
Faça scan no seu site, apps, repositórios GitHub e código gerado por IA em busca de vulnerabilidades, com pentests automatizados rodando 24 horas por dia. Atualizamos nosso banco de dados de vulnerabilidades diariamente e alertamos você no momento em que um novo problema aparece, cada um com uma correção em linguagem simples.
Start scanning free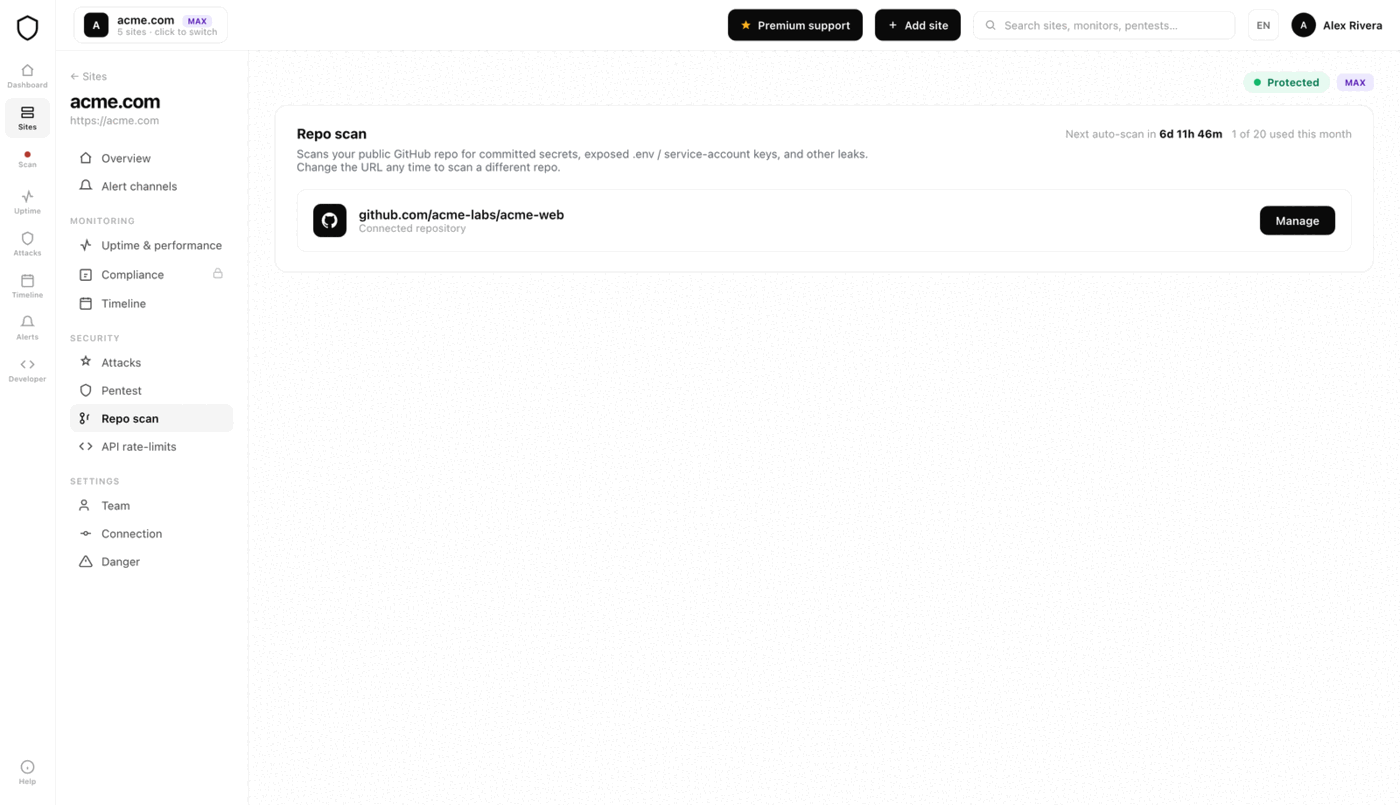
Feito para desenvolvedores
Faça scan e proteja código gerado por IA.
Faça scan no seu app pelo terminal, integre-o na CI e rode as verificações direto dentro do Claude, Cursor e Windsurf.
$ npx @jikida/scan yourapp.com
✓ 41 templates · grade B
 HIGH  Exposed Stripe key
{ "jikida": { "command": "npx",
    "args": ["-y", "@jikida/mcp"] } }
$ npx @jikida/init
✓ Next.js detected · SDK added
Instale numa linha · 30 segundos


Firewall & rate limits
Rate limiting de API & proteção contra ataques.
Faça a gestão dos limites de taxa das APIs, bloqueie ataques em produção e proteja-se contra bots maliciosos, com deception ativa e um WAF gerido—tudo no mesmo lugar.
Explore the managed WAF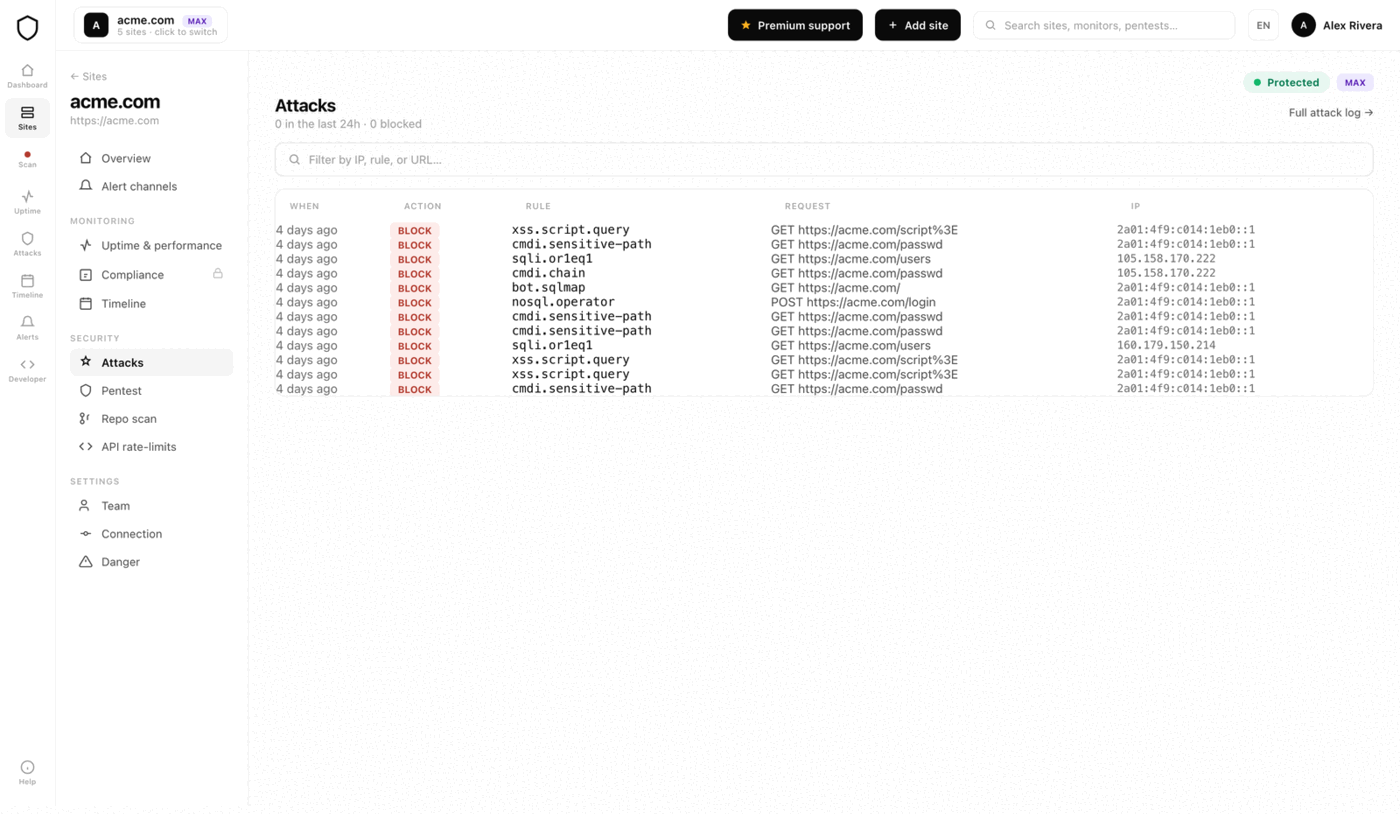
Uptime & monitoring
Monitorização de uptime multi-regiões.
O seu site é verificado a partir de data centers em todo o mundo, e um alerta só dispara quando várias regiões concordam que está mesmo em baixo. Sem falsos alarmes por causa de um salto de rede com problemas.
See uptime monitoring
Cloud security
See what your AWS account is exposing.
Connect your AWS account read-only in two clicks, no keys to copy, and Jikida reviews it against the Well-Architected best practices. You get a graded report of public S3 buckets, over-permissioned IAM, a root account without MFA, open security groups and unencrypted data, plus the cost checks that catch idle resources quietly running up the bill. Every finding names the exact resource and the fix.
See AWS cloud securityAlertas e notificações de queda, onde quer que esteja.
Uma chave de API exposta é normalmente abusada dentro de uma hora. Um site que cai às 3 da manhã continua a custar-lhe clientes até alguém reparar. O Jikida vigia dia e noite e chega até si no segundo em que interessa, no canal onde você já vive.
Cada ataque bloqueado e cada nova falha encontrada. Injeção SQL, enxames de bots e picos de credential stuffing chegam com o payload e a regra que disparou, e no momento em que uma nova vulnerabilidade aparece no seu site você fica a saber, com uma correção clara pronta a aplicar.
As verificações de uptime de várias regiões dizem-lhe no momento em que um site cai, antes dos seus utilizadores. Recebe também um lembrete bem antes de o certificado TLS expirar e o cadeado ficar vermelho, ou de o domínio expirar discretamente, para que nada o apanhe desprevenido.
O mesmo alerta chega até si onde já trabalha: e-mail e a app de telemóvel Jikida Alerts por predefinição, mais Slack, Discord, Telegram e um webhook assinado para o seu próprio endpoint. Um e-mail pode passar despercebido; a app toca até você atender, por isso uma queda às 3 da manhã acorda-o mesmo. Adicione também os dispositivos e e-mails dos seus colegas de equipa, e escolha por site quais os canais que disparam.
 Vercel
 Next.js
 Laravel
 PHP
 Supabase
 Firebase
 Cursor
 Windsurf
 Claude Code
 FastAPI
 Django
 Rails
 Go
 Rust
 Express
 Cloudflare
 Railway
 WordPress
 Lovable
 ReplitVercelNext.jsLaravelPHPSupabaseFirebaseCursorWindsurfClaude CodeFastAPIDjangoRailsGoRustExpressCloudflareRailwayWordPressLovableReplit
One platform · One install
Toda a sua plataforma de segurança, a vigiar em 30 segundos.
Gratuito para começar, sem cartão. Adicione o seu site e a monitorização, os scans e os alertas começam em menos de um minuto.
Perguntas frequentes.
Tudo o que as pessoas perguntam antes de começar. Ainda com dúvidas? Estamos a uma mensagem de distância.
Não. Adicione o seu domínio e o scan, o pentest, o uptime, o SSL e as verificações de conformidade correm todos do nosso lado, sem nada para instalar e sem mudança de DNS. O SDK numa linha e o plugin WordPress são opcionais: só os adiciona quando quiser o firewall gerido e os limites de taxa a correr dentro da sua app.
Não. O scan e a monitorização nunca tocam no seu tráfego em produção, por isso não podem afetar o seu site. Se instalar o SDK para o firewall, ele acrescenta cerca de quatro milissegundos por pedido e é fail-open por conceção: se alguma vez o nosso serviço ficar inacessível, cada pedido passa e a sua app continua a servir normalmente. A sua app serve o tempo todo; só as nossas atualizações de política em direto ficam em pausa até voltarmos.
Sim, o plano gratuito é real e não pede cartão. Cobre um site com o firewall gerido, até cinco monitores de uptime, um pentest por mês, deteção de bots, deception ativa, uma página de estado pública, as ferramentas MCP para o seu editor de IA e sete dias de logs. Pode ficar nele o tempo que quiser e passar a um plano superior apenas quando precisar de mais sites, verificações mais rápidas ou retenção mais longa.
Nada se parte e não perde dados nenhuns. A sua conta simplesmente volta ao plano gratuito no fim do período de faturação: os seus sites, histórico e definições ficam, e só os extras pagos (sites adicionais, intervalos mais rápidos, regras WAF personalizadas, retenção de logs mais longa) se desligam. Pode voltar a subscrever a qualquer momento e continuar de onde parou.
Complementa o Cloudflare em vez de o substituir. O Cloudflare é o seu CDN e a sua edge; o Jikida é a camada de segurança da app por trás, que faz scan, pentest, vigia o uptime, apanha secrets expostos no seu código e bloqueia ataques com regras que você pode auditar. A maioria dos clientes usa os dois, e mantemos os IPs dos nossos verificadores fora do seu firewall Cloudflare para que uma regra WAF nunca simule um alerta de queda.
Os seus sites, web apps, repos GitHub ou GitLab e o código gerado por IA na sua máquina são analisados em busca de vulnerabilidades, más configurações e secrets e chaves expostos. As verificações são criadas por especialistas em cibersegurança e correm em cada push, novamente no seu site em produção, e num calendário recorrente, e pode iniciar uma nova verificação a qualquer momento. Cada resultado vem com uma correção em linguagem simples para colar no seu editor.
O mesmo alerta chega até si onde já trabalha: e-mail e a app de telemóvel Jikida Alerts por predefinição, mais Slack, Discord, Telegram e um webhook assinado para o seu próprio endpoint. Um e-mail pode passar despercebido; a app toca até você atender, por isso uma queda às 3 da manhã acorda-o mesmo. Pode adicionar colegas de equipa e escolher por site quais os canais que disparam.
Não. O Jikida foi feito para todos, do fundador estreante e do vibe coder até aos programadores experientes e às equipas de segurança. Corre automaticamente, explica cada resultado em linguagem simples e entrega-lhe uma correção pronta a colar em vez de um relatório cheio de jargão. Se sabe adicionar um domínio, sabe usá-lo, e se quiser profundidade, ela também lá está.
Sim. O nosso servidor MCP dá ao Claude Code, Cursor, Windsurf e VS Code verdadeiras ferramentas de segurança: fazer scan a um site, rever o código que acabou de escrever, explicar um veredicto do firewall e apanhar secrets expostos, mesmo dentro do editor. É só de leitura por predefinição e devolve dados estruturados, por isso o seu assistente raciocina sobre factos em vez de adivinhar.
Sim. Não guardamos os dados da sua aplicação, apenas os logs e resultados necessários para executar as suas verificações e mostrar o seu histórico, mantidos durante a janela de retenção do seu plano. Esses logs, os dados da sua conta e quaisquer tokens são encriptados em repouso, e os alertas nunca deixam escapar identificadores internos. Os pagamentos são geridos inteiramente pela Stripe, por isso nunca vemos nem guardamos o seu cartão. O Jikida é fail-open e só de leitura por predefinição, por isso reduz o seu risco em vez de o aumentar.
Enter your URL at jikida.io for a free scan in about 30 seconds, or run npx @jikida/scan yourdomain.com from your terminal. The pentest checks security headers, TLS, exposed .env and .git files, secrets leaked in client code, and email security. On a paid plan the deep pass adds a CVE version fingerprint, an open-port scan, admin-panel enumeration, GraphQL introspection, reflected-origin CORS, reflected XSS, open redirect, subdomain takeover and a login brute-force-resistance probe. Every finding grades A to F and comes with a copy-paste fix.
Connect a GitHub, GitLab or Bitbucket repo, or add the MCP server to Claude Code, Cursor or Windsurf so your AI editor scans as you write. The scan finds committed secrets and API keys, dangerous code patterns, and Supabase RLS, Firebase and open S3 misconfigurations. It cross-references every dependency against OSV, the live vulnerability database, plus an auto-updating malicious-package feed that catches typosquats and supply-chain attacks. It is the common vibe-coding mistakes, found before they reach production.