Servidor MCP de segurança para editores de código com IA.
O servidor MCP e as Agentic Skills dão a Claude Code, Cursor e Windsurf poderes de segurança de verdade: guiam sua IA para um código seguro, barram más práticas, pegam chaves expostas e escaneiam, explicam e corrigem, sem sair do editor.
- Guia a IA para um código seguro
- Pega chaves expostas
- Escaneia, explica & corrige no editor
- Somente leitura por padrão


Install
Add it to your AI editor in one paste.
Works with Claude Code, Cursor, Windsurf and VS Code, any assistant that speaks MCP. No token to paste, the first tool that needs your account opens the Jikida sign-in in your browser, approve once and you are connected.
{
  "mcpServers": {
    "jikida": {
      "command": "npx",
      "args": ["-y", "@jikida/mcp"]
    }
  }
}
Cursor uses ~/.cursor/mcp.json, Windsurf uses its MCP settings panel, the jikida block is the same. Full per-IDE guide at mcp.jikida.io. Or install without editing a file:
What it is
Real security tools, called by your AI.
The Jikida MCP server gives Claude Code, Cursor, Windsurf and Codex a set of deterministic security tools they can run while you code: scan a live site, pentest it, scan a repo for secrets, review the code you just wrote, explain a WAF verdict. Auditable output, safe to run inline, it inspects and reasons, it does not sit in your request path.
Every tool the MCP gives your AI.
Once the server is connected, your assistant can call these directly. Four run without a token; the rest use your jk_live_ key so they act only on sites you own.
scan_domain
Free
Runs a passive pentest on any URL, TLS, headers, exposed files, cookie flags, common leaks, and returns a graded report.
check_headers
Free
Checks HSTS, CSP, X-Frame-Options and the rest, and explains what each missing header lets an attacker do.
guard_code
Free
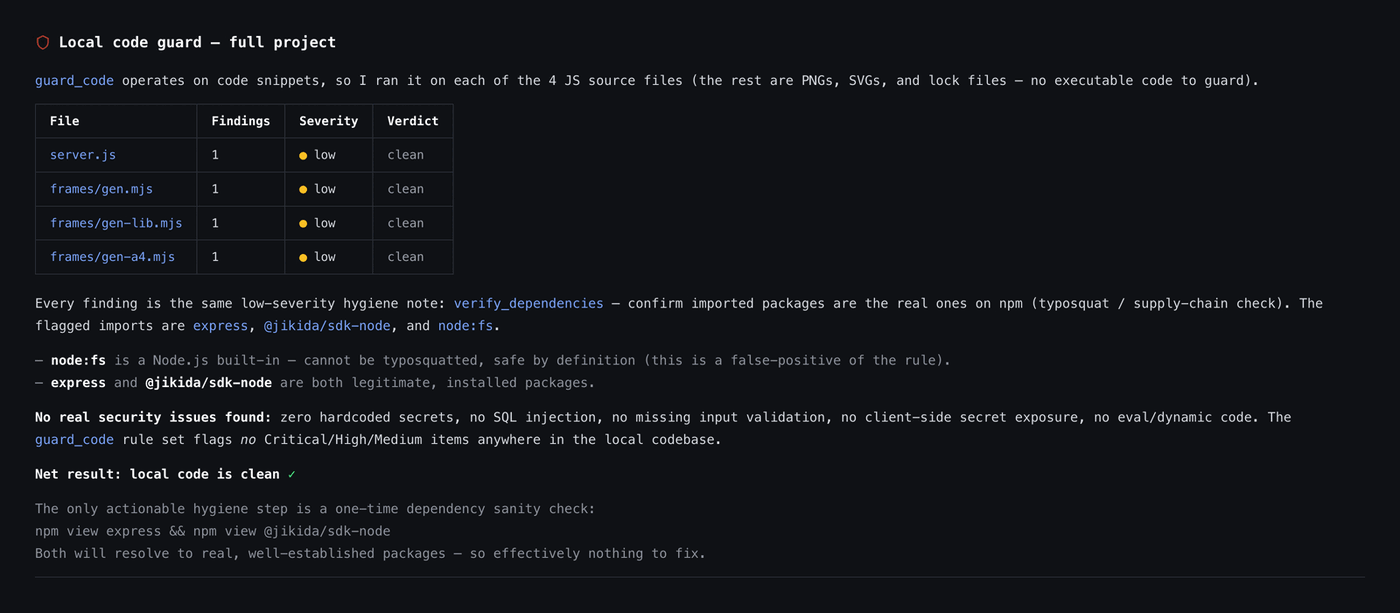
Static review of a code block for client-side secrets, hardcoded keys, SQL concatenation and missing auth limits.
check_s3_bucket
Free
Checks whether an S3 or compatible bucket lists or serves objects to anonymous users.
scan_aws
Max
Read-only Well-Architected review of a connected AWS account: public S3, root MFA, risky IAM, open security groups, encryption and idle cost.
scan_repo
Pro
Deep repo scan: dependency CVEs, exposed secrets, risky CI config and Dockerfile issues across the tree.
scan_local
Pro
Runs the vibe scan against the project on disk without pushing anything off the machine.
run_vibe_scan
Pro
Kicks off the async code + dependency + secret scan and returns the report when it is ready.
list_cves
Pro
Returns the known-vulnerability findings for a scanned target, ranked by severity.
explain_verdict
Pro
Takes a blocked request and explains in plain English which rule fired and why.
verify_finding
Pro
Re-checks a specific finding to separate a true issue from a false positive before you act on it.
pentest_status
Pro
Returns the state and grade of a running or finished pentest for one of your sites.
add_waf_rule
Pro
Adds a rule for a specific route or pattern on a site you own, live, without a dashboard trip.
block_ip
Pro
Blocks an address or whole network across the sites you own.
list_sites
Pro
Returns the sites on your account so the assistant can act on the right one.
list_monitors
Pro
Returns uptime monitors and their current state.
list_recent_attacks
Pro
Returns the latest blocked requests with IP, country, route and verdict.
list_recent_scans
Pro
Returns your latest scan runs and their grades.
get_security_preferences
Pro
Returns the security preferences the assistant should honour this session.
set_security_preference
Pro
Stores a preference (for example, never scan production without asking) for future sessions.
Free tools are IP rate-limited so you can try them with no account. See what each plan unlocks →
Pair the tools with the Skill.
The MCP gives your AI the tools; the Jikida Skill teaches it when to reach for them, so it scans, pentests and repo-scans your code as it writes, on its own. One command installs it for Claude Code, Cursor, Windsurf, Copilot and five more.
Sua IA escreve o código. A Jikida o mantém seguro.
Apps vibe-coded quebram de formas previsíveis: uma chave de serviço no bundle do cliente, SQL montado por concatenação, uma rota de login sem limite de requisições. As Skills e as ferramentas MCP conhecem esses padrões e entram em cena enquanto sua IA trabalha, para que a correção aconteça antes de o código ir para produção.
As Agentic Skills acompanham Claude, Cursor e Windsurf e os empurram para padrões seguros, sinalizam más práticas assim que aparecem e pegam as chaves expostas e os erros clássicos de vibe-coding antes que cheguem ao seu repositório.
Peça ao seu assistente para escanear uma URL, revisar o código que você acabou de escrever ou explicar um veredito do firewall. Cada ferramenta devolve dados estruturados, então a IA raciocina sobre fatos em vez de adivinhar e entrega uma correção de verdade.
As ferramentas MCP são somente leitura por padrão e limitadas à sua chave API, então seu assistente pode olhar e aconselhar sem tocar na sua proteção. Verificações de nível empresarial, sem nenhum risco.
Cada ferramenta que seu editor de IA ganha na instalação.
O servidor MCP de segurança expõe um conjunto limpo de ferramentas de segurança MCP para Claude Code, Cursor, Windsurf e VS Code. Três rodam sem chave e sem conta, o resto se desbloqueia no instante em que você adiciona uma chave API.
Ferramentas grátis, sem chave
Três ferramentas funcionam sem conta, com limite por IP para você testar na hora: guard_code revisa um trecho em busca de falhas de segurança, check_headers dá nota a uma URL ao vivo e check_s3_bucket testa a exposição pública de um bucket. O bastante para provar o valor dentro do seu editor antes de se cadastrar.
Ferramentas de leitura autenticadas
Adicione uma chave e sua IA ganha scan_domain, run_vibe_scan, scan_repo, list_sites, list_monitors, list_recent_attacks e explain_verdict. Cada chamada devolve dados estruturados, então o assistente raciocina sobre fatos reais em vez de adivinhar.
Ferramentas de ação Pro
Quando você estiver pronto para agir, add_waf_rule e block_ip deixam a IA mudar sua proteção, sempre atrás de uma confirmação explícita. As preferências ficam em get_security_preferences e set_security_preferences para o conselho combinar com sua stack.
FAQ de MCP de segurança e editor de IA
Tudo o que se pergunta antes de começar. Ainda em dúvida? Estamos a uma mensagem.
É um servidor Model Context Protocol que dá ao seu editor de IA ferramentas de segurança de verdade. Em vez de adivinhar, Claude Code, Cursor, Windsurf e VS Code podem chamar @jikida/mcp para escanear um domínio, dar nota a cabeçalhos, checar um bucket, revisar seu código e explicar um veredito do firewall, e então agir sobre o resultado.
Em qualquer editor compatível com MCP: Claude Code, Cursor, Windsurf e VS Code. As Agentic Skills carregam ao lado das ferramentas e guiam a IA para padrões seguros enquanto ela escreve.
Não. Três ferramentas são sem chave e com limite por IP: guard_code, check_headers e check_s3_bucket. Adicione uma chave API para desbloquear os scans de domínio e de repositório, as listas de sites e monitores, os logs de ataques e as ferramentas de ação Pro.
Em uma linha. Rode npx @jikida/mcp ou adicione o servidor ao ~/.claude/mcp.json (sem token para colar: faça login uma vez no navegador) e reinicie o editor. As ferramentas e as Skills ficam disponíveis no próximo start.
Só com as ferramentas de ação Pro, e sempre atrás de uma confirmação explícita. add_waf_rule e block_ip perguntam antes de agir; qualquer outra ferramenta é somente leitura e limitada à sua chave API.
Sim. Ele está incluído em todos os planos, inclusive o Free, sem custo extra. Os planos pagos elevam os limites de scans e regras, mas as ferramentas em si vão para todo mundo.
Arme seu editor de IA em uma linha.
Grátis para começar, sem cartão. Adicione o servidor MCP e as Skills e seu assistente ganha poderes de segurança de verdade em segundos.