Serveur MCP de sécurité pour éditeurs de code IA.
Le serveur MCP et les Agentic Skills donnent à Claude Code, Cursor et Windsurf de vrais pouvoirs de sécurité : ils guident votre IA vers un code sûr, stoppent les mauvaises pratiques, attrapent les clés exposées, et scannent, expliquent et corrigent, sans quitter l’éditeur.
- Guide l’IA vers un code sûr
- Attrape les clés exposées
- Scanne, explique & corrige dans l’éditeur
- Lecture seule par défaut


Install
Add it to your AI editor in one paste.
Works with Claude Code, Cursor, Windsurf and VS Code, any assistant that speaks MCP. No token to paste, the first tool that needs your account opens the Jikida sign-in in your browser, approve once and you are connected.
{
  "mcpServers": {
    "jikida": {
      "command": "npx",
      "args": ["-y", "@jikida/mcp"]
    }
  }
}
Cursor uses ~/.cursor/mcp.json, Windsurf uses its MCP settings panel, the jikida block is the same. Full per-IDE guide at mcp.jikida.io. Or install without editing a file:
What it is
Real security tools, called by your AI.
The Jikida MCP server gives Claude Code, Cursor, Windsurf and Codex a set of deterministic security tools they can run while you code: scan a live site, pentest it, scan a repo for secrets, review the code you just wrote, explain a WAF verdict. Auditable output, safe to run inline, it inspects and reasons, it does not sit in your request path.
Every tool the MCP gives your AI.
Once the server is connected, your assistant can call these directly. Four run without a token; the rest use your jk_live_ key so they act only on sites you own.
scan_domain
Free
Runs a passive pentest on any URL, TLS, headers, exposed files, cookie flags, common leaks, and returns a graded report.
check_headers
Free
Checks HSTS, CSP, X-Frame-Options and the rest, and explains what each missing header lets an attacker do.
guard_code
Free
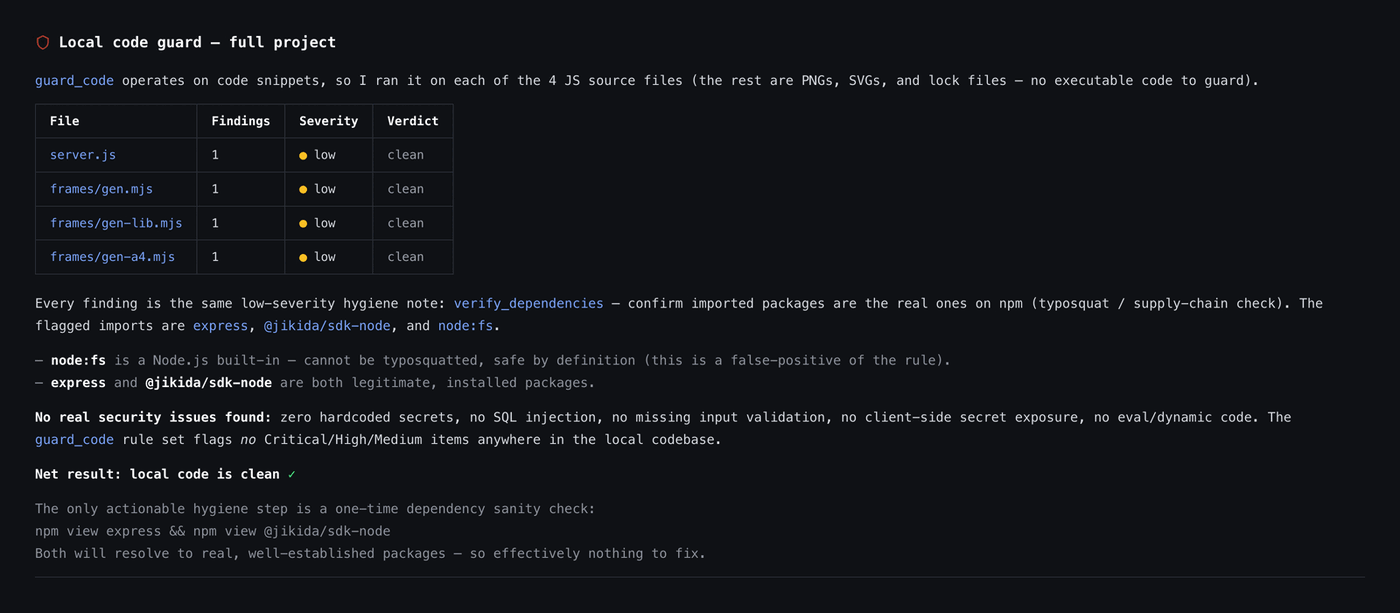
Static review of a code block for client-side secrets, hardcoded keys, SQL concatenation and missing auth limits.
check_s3_bucket
Free
Checks whether an S3 or compatible bucket lists or serves objects to anonymous users.
scan_aws
Max
Read-only Well-Architected review of a connected AWS account: public S3, root MFA, risky IAM, open security groups, encryption and idle cost.
scan_repo
Pro
Deep repo scan: dependency CVEs, exposed secrets, risky CI config and Dockerfile issues across the tree.
scan_local
Pro
Runs the vibe scan against the project on disk without pushing anything off the machine.
run_vibe_scan
Pro
Kicks off the async code + dependency + secret scan and returns the report when it is ready.
list_cves
Pro
Returns the known-vulnerability findings for a scanned target, ranked by severity.
explain_verdict
Pro
Takes a blocked request and explains in plain English which rule fired and why.
verify_finding
Pro
Re-checks a specific finding to separate a true issue from a false positive before you act on it.
pentest_status
Pro
Returns the state and grade of a running or finished pentest for one of your sites.
add_waf_rule
Pro
Adds a rule for a specific route or pattern on a site you own, live, without a dashboard trip.
block_ip
Pro
Blocks an address or whole network across the sites you own.
list_sites
Pro
Returns the sites on your account so the assistant can act on the right one.
list_monitors
Pro
Returns uptime monitors and their current state.
list_recent_attacks
Pro
Returns the latest blocked requests with IP, country, route and verdict.
list_recent_scans
Pro
Returns your latest scan runs and their grades.
get_security_preferences
Pro
Returns the security preferences the assistant should honour this session.
set_security_preference
Pro
Stores a preference (for example, never scan production without asking) for future sessions.
Free tools are IP rate-limited so you can try them with no account. See what each plan unlocks →
Pair the tools with the Skill.
The MCP gives your AI the tools; the Jikida Skill teaches it when to reach for them, so it scans, pentests and repo-scans your code as it writes, on its own. One command installs it for Claude Code, Cursor, Windsurf, Copilot and five more.
Votre IA écrit le code. Jikida le garde sûr.
Les apps vibe-codées cassent de façon prévisible : une clé de service dans le bundle client, du SQL bâti par concaténation, une route de connexion sans limite de débit. Les Skills et les outils MCP connaissent ces motifs et interviennent pendant que votre IA travaille, pour que le correctif arrive avant la mise en production.
Les Agentic Skills accompagnent Claude, Cursor et Windsurf, les orientent vers des motifs sûrs, signalent les mauvaises pratiques dès qu’elles apparaissent, et attrapent les clés exposées et les erreurs de vibe-coding classiques avant qu’elles n’atteignent votre dépôt.
Demandez à votre assistant de scanner une URL, de relire le code que vous venez d’écrire ou d’expliquer un verdict de pare-feu. Chaque outil renvoie des données structurées : l’IA raisonne sur des faits plutôt que de deviner, et vous tend un vrai correctif.
Les outils MCP sont en lecture seule par défaut et limités à votre clé API : votre assistant peut regarder et conseiller sans toucher à votre protection. Des contrôles de niveau entreprise, sans le moindre risque.
Chaque outil que votre éditeur IA reçoit à l’installation.
Le serveur MCP de sécurité expose un jeu net d’outils de sécurité MCP à Claude Code, Cursor, Windsurf et VS Code. Trois tournent sans clé ni compte, le reste se débloque dès que vous ajoutez une clé API.
Outils gratuits, sans clé
Trois outils fonctionnent sans compte, limités par IP pour un essai immédiat : guard_code relit un extrait à la recherche de bugs de sécurité, check_headers note une URL en direct, et check_s3_bucket teste l’exposition publique d’un bucket. De quoi prouver la valeur dans votre éditeur avant même de vous inscrire.
Outils de lecture authentifiés
Ajoutez une clé et votre IA gagne scan_domain, run_vibe_scan, scan_repo, list_sites, list_monitors, list_recent_attacks et explain_verdict. Chaque appel renvoie des données structurées : l’assistant raisonne sur des faits réels au lieu de deviner.
Outils d’action Pro
Quand vous êtes prêt à agir, add_waf_rule et block_ip laissent l’IA modifier votre protection, toujours derrière une confirmation explicite. Les préférences vivent dans get_security_preferences et set_security_preferences pour que les conseils collent à votre stack.
FAQ MCP de sécurité et éditeur IA
Tout ce qu’on demande avant de se lancer. Encore un doute ? On est à un message.
C’est un serveur Model Context Protocol qui donne de vrais outils de sécurité à votre éditeur IA. Au lieu de deviner, Claude Code, Cursor, Windsurf et VS Code peuvent appeler @jikida/mcp pour scanner un domaine, noter des en-têtes, vérifier un bucket, relire votre code et expliquer un verdict de pare-feu, puis agir sur le résultat.
Tout éditeur compatible MCP : Claude Code, Cursor, Windsurf et VS Code. Les Agentic Skills se chargent aux côtés des outils et guident l’IA vers des motifs sûrs pendant qu’elle écrit.
Non. Trois outils sont sans clé et limités par IP : guard_code, check_headers et check_s3_bucket. Ajoutez une clé API pour débloquer les scans de domaine et de dépôt, les listes de sites et de moniteurs, les journaux d’attaques et les outils d’action Pro.
En une ligne. Lancez npx @jikida/mcp ou ajoutez le serveur à ~/.claude/mcp.json (aucun jeton à coller : connectez-vous une fois dans le navigateur), puis redémarrez l’éditeur. Les outils et les Skills sont disponibles au lancement suivant.
Uniquement avec les outils d’action Pro, et toujours derrière une confirmation explicite. add_waf_rule et block_ip demandent avant d’agir ; tout autre outil est en lecture seule et limité à votre clé API.
Oui. Il est inclus dans chaque plan, y compris Free, sans frais supplémentaires. Les plans payants relèvent les limites de scans et de règles, mais les outils eux-mêmes sont livrés à tout le monde.
Armez votre éditeur IA en une ligne.
Gratuit pour démarrer, sans carte. Ajoutez le serveur MCP et les Skills : votre assistant gagne de vrais pouvoirs de sécurité en quelques secondes.